Elektronische bezoekverificatie (EVV) op schaal: cryptografische GPS-geofencing, biometrische stembevestiging en naleving van fraudebestrijding
De levering van gedecentraliseerde thuiszorg, persoonlijke zorgdiensten (PCS) en thuis- en gemeenschapsdiensten (HCBS) vertegenwoordigt de snelst groeiende sector van de moderne gezondheidszorgeconomie. Aangespoord door een vergrijzende wereldbevolking, stijgende institutionele kosten en de voorkeur van patiënten voor lokaal ouder worden, vinden miljoenen dagelijkse klinische interventies plaats in particuliere woningen in plaats van op acute ziekenhuisafdelingen.
Het werken met een gedistribueerd personeelsbestand in de gezondheidszorg over miljoenen geografisch verspreide woningen brengt echter enorme risico's met zich mee op het gebied van compliance, auditing en fraude. Historisch gezien vertrouwden thuiszorginstellingen op papieren urenstaten, handmatige handtekeningen en periodieke telefonische check-ins. Deze oude mechanismen waren vol van misbruik van facturen, waaronder 'spookfacturering' (het indienen van Medicaid-claims voor nooit verleende diensten), urenafronding van de inflatie en identiteitsdiefstal door zorgverleners.
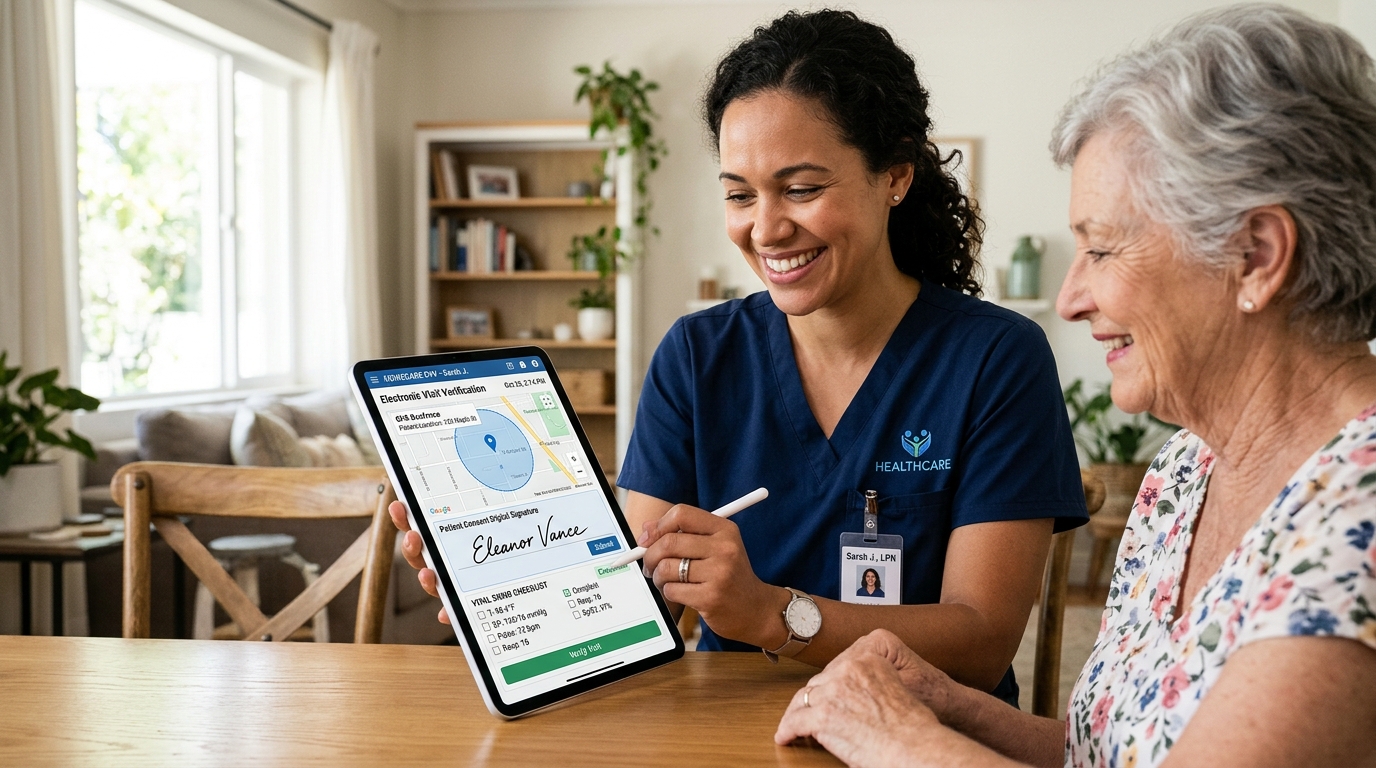
Om deze kwetsbaarheden te bestrijden, is Sectie 12006(a) van deGenezingswet uit de 21e eeuwlandelijk verplicht gesteldElektronische Bezoekverificatie (EVV)voor alle door Medicaid gefinancierde diensten op het gebied van persoonlijke verzorging en thuiszorg. Volgens federale wetgeving moet een EVV-systeem zes kerngegevenselementen elektronisch verifiëren: het type dienst dat wordt uitgevoerd, de persoon die de dienst ontvangt, de datum van de dienst, de locatie van de dienstverlening, de persoon die de dienst levert en het tijdstip waarop de dienst begint en eindigt.
Eind 2026 zijn de nalevingsnormen verder geëvolueerd dan de standaard GPS-tijdstempels van smartphones. Slechte actoren omzeilen vaak de standaard mobiele locatiediensten voor consumenten met behulp van nep-spoofing-apps voor GPS-ontwikkelaars, emulatorfarms en proxy-check-ins. Om een waterdichte naleving te bereiken en miljarden aan jaarlijkse claimvergoedingen te beschermen, worden zakelijke gezondheidszorgsystemen ingezetcryptografisch geverifieerde geofencing, cellulaire triangulatie met meerdere signalen, biometrische stembevestiging op het apparaat, enonveranderlijke gedistribueerde auditregistratie.
Deze technisch-technische verhandeling onderzoekt de volledige architectonische stapel die nodig is voor het bouwen, schalen en onderhouden van een zakelijke EVV-infrastructuur die miljoenen gelijktijdige thuisklinische bezoeken zonder problemen kan verwerken.
1. Het dreigingsmodel: deconstructie van moderne EVV-fraudevectoren
Om een onaantastbaar EVV-platform te ontwikkelen, moeten beveiligingsarchitecten de geavanceerde methoden begrijpen die worden gebruikt door frauduleuze syndicaten en niet-betrokken personeel om telemetrie van klinische bezoeken te vervalsen.
| EVV ATTACK VECTORS & THREAT TAXONOMY |
|---|
| [Mock Location GPS Spoofing]: Android Developer Options / iOS location hooks |
| Injects artificial latitude/longitude coordinates |
| [Cellular Baseband Spoofing]: Software-Defined Radios (HackRF / LimeSDR) |
| Broadcasts fake Cell ID & MCC/MNC towers |
| [Caregiver Credential Sharing]: Caregiver A shares credentials with unvetted |
| family member or sub-contractor |
| [Emulated Android Runtimes]: Cloud emulator clusters (BlueStacks / Genymotion) |
| Automates hundreds of simultaneous fake visits |
| [Offline Replay Attacks]: Caches legitimate check-in payloads and replays |
| them with mutated timestamps when reconnected |
De ontoereikendheid van standaard OS-locatie-API's
Alleen vertrouwen op standaard locatieoproepen van het mobiele besturingssysteem, zoalsnavigator.geolocation.getCurrentPosition()of Android-versiesFusedLocationProviderClient– is volstrekt onvoldoende in auditomgevingen waar veel op het spel staat. Een eenvoudige applicatie van $ 2,99, gedownload uit de Google Play Store, kan GPS-coördinaten op kernelniveau nabootsen en melden dat een zorgverlener in de woonkamer van een patiënt staat terwijl deze zich in werkelijkheid vijftig kilometer verderop bevindt.
2. Cryptografische geofencing: locatieattestatie met meerdere signalen
Om wiskundig onweerlegbaar bewijs van fysieke aanwezigheid vast te stellen, worden moderne EVV-architecturen ingezetMulti-signaalsensorfusie en cryptografische locatieattestering.
| MULTI-SIGNAL LOCATION FUSION ENGINE |
|---|
| [GNSS Satellite Telemetry]: Raw NMEA sentences (GPS, GLONASS, Galileo) |
| Carrier-to-noise ratio (C/N0), Doppler shift |
| [Cellular Baseband Telemetry]: Timing Advance (TA), Serving Cell ID, |
| Neighbor Cell Signal Strengths (RSRP / RSRQ) |
| [Wi-Fi BSSID Environment]: BSSID MAC addresses & RSSI signal attenuation |
| Matches local ambient residential RF signature |
| [Barometric Pressure Sensor]: Altitude micro-variations (differential hPa) |
| Verifies multi-story apartment floor elevation |
| [Cryptographic Attestation]: Google Play Integrity API / Apple App Attest |
| Hardware keystore signature binding all vectors |
De wiskunde van multi-signaaltriangulatie
In plaats van te vertrouwen op een enkele GPS-coördinaat, verzamelt de mobiele client ruwe radiofrequentie (RF) omgevingssignaturen:
- Cellulaire timingvooruitgang (TA): Mobiele basisstations meten de voortplantingsvertraging van het radiosignaal tussen het mobiele apparaat en de zendmast in microseconden:
d = (c × TA) / (2) Waarbij $c$ de lichtsnelheid is. Timing Advance creëert een rigide concentrische geografische ring die het apparaat fysiek niet kan verlaten zonder de vertraging van het basisstation te veranderen.
- Wi-Fi BSSID-vingerafdrukken: Zelfs zonder verbinding te maken met een privé Wi-Fi-thuisnetwerk scant het apparaat lokale $802.11$ bakenframes en verzamelt een lijst met aangrenzende BSSID MAC-adressen en signaalsterktes (
RSSI_i). Omdat residentiële Wi-Fi-routers fysiek stationair zijn, is de kans om ergens anders op aarde exact hetzelfde cluster van vijf BSSID-handtekeningen tegen te komen oneindig klein (P < 10^{-12}). - Hardware Keystore cryptografische binding: De verzamelde telemetrievector, samen met een kortstondige server nonce voor eenmalig gebruik ($N$), wordt verpakt in een binaire payload en ondertekend met een asymmetrische privésleutel die is opgeslagen in de hardware Secure Enclave of Trusted Execution Environment (TEE) van de smartphone. De server verifieert de handtekening aan de hand van Apple DeviceCheck of Google Play Integrity API's en garandeert dat de applicatie draait op echte, niet-geroote en manipulatievrije hardware.
3. Biometrische stemverklaring: oplossing van het dilemma van het delen van legitimatiegegevens
Zelfs als een EVV-apparaat fysiek aanwezig is in de woning van de patiënt, kunnen locatiegegevens alleen niet verifiëren *wie* het apparaat vasthoudt. In frauduleuze scenario's laten zorgverleners een speciale smartphone achter in het huis van de patiënt, terwijl een niet-gecontroleerde, niet-gecertificeerde persoon ongecontroleerde zorg verleent, of helemaal geen zorg wordt verleend.
Om de identiteit van de zorgverlener en de toestemming van de patiënt te verifiëren zonder opdringerige gezichtsherkenningsscans, worden bedrijfs-EVV-systemen geïntegreerdBiometrische stembevestiging op het apparaat.
| BIOMETRIC VOICE ATTESTATION CHECK-IN |
|---|
| ON-DEVICE ACOUSTIC FEATURE EXTRACTION (EDGE NPU) |
| - Mel-Frequency Cepstral Coefficients (MFCC: 40 coefficients) |
| - Pitch Periodicity & Glottal Pulse Extraction |
| - Deep Speaker Embedding Extraction: ResNet-34 x-vector |
| LIVENESS & ANTI-SPOOFING VERIFICATION |
| - Phonetic Alignment: Matches spoken words to randomized text |
| - Replay Attack Detection: High-frequency DAC phase noise |
| - Synthetic Speech Detection: Analyzes phase spectral slope |
| BIOMETRIC MATCHER: PROBABILISTIC LOG-LIKELIHOOD RATIO |
| Compare live x-vector with enrolled caregiver voice profile |
| Threshold: Equal Error Rate (EER) < 0.1% |
De wiskunde van sprekerverificatie
Tijdens de eerste introductie registreert de zorgverlener zijn biometrische stemprofiel, waardoor een compact 512-dimensionaal Gaussian Mixture Model / Universal Background Model (GMM-UBM) of een diepe neurale netwerk x-vector wordt gegenereerd.
Tijdens het in- en uitchecken van het bezoek vraagt de app de zorgverlener om een dynamische, willekeurige zin uit te spreken. Het systeem berekent deLog-waarschijnlijkheidsratio (LLR):
Lambda(Y) = ln frac{p(Y | H_{verzorger})}{p(Y | H_{bedrieger})} Waar:
Yvertegenwoordigt de akoestische kenmerkvectoren van de live audio.H_{verzorger}geeft de statistische hypothese aan dat de toespraak werd geproduceerd door de ingeschreven arts.H_{bedrieger}duidt het achtergrondbedriegermodel aan.
AlsLambda(Y)een gekalibreerde beslissingsdrempel ($\theta$) overschrijdt, wordt de check-in cryptografisch goedgekeurd. De gehele verificatie wordt lokaal uitgevoerdminder dan 400 milliseconden op de neurale motor van het apparaat, waardoor geen overdracht van onbewerkte stemaudio via het netwerk wordt gegarandeerd en volledig wordt voldaan aan de biometrische privacynormen van HIPAA.
4. Offline veerkracht: cryptografische synchronisatie zonder connectiviteit
Een kritische faalwijze van oudere EVV-systemen is het wegvallen van de connectiviteit op het platteland. Medicaid-patiënten die veel behoefte hebben, verblijven vaak in bergachtige, landelijke of achtergestelde stedelijke ‘dode zones’ waar mobiele data (5G/LTE) volledig niet beschikbaar is. Als een EVV-systeem een actieve internetverbinding vereist om in te klokken, kunnen zorgverleners geen zorg initiëren, wat resulteert in gemiste behandelingen of handmatige papieroverschrijvingen die geautomatiseerde naleving ongeldig maken.
Enterprise EVV-platforms lossen dit op via eenOffline cryptografisch grootboekprotocol:
| OFFLINE CRYPTOGRAPHIC PROTOCOL STACK | ||||||
|---|---|---|---|---|---|---|
| [Local Secure SQLite]: Encrypted via SQLCipher (256-bit AES-GCM) | ||||||
| Stores offline care plans, tasks, and visit records | ||||||
| [Hardware Clock Drift]: TrueTime monotonic hardware clock counter | ||||||
| Rejects local device clock manipulation by user | ||||||
| [Hash-Chained Records]: Every offline event is hashed into a Merkle DAG: | ||||||
| H_n = SHA-256(H_{n-1} | Timestamp | GPS | VoiceID) | |||
| [Event Reconnection]: Upon detecting cellular/Wi-Fi signal: | ||||||
| Atomic batch upload of cryptographic hash chain | ||||||
| Server validates chronological signature continuity |
Het verslaan van klokmanipulatie via monotone hardwareklokken
Wanneer gebruikers offline zijn, kunnen ze proberen de starttijden van bezoeken te vervalsen door de systeemklokinstellingen van hun smartphone handmatig aan te passen (Instellingen -> Datum en tijd).
Om dit te voorkomen negeert de EVV-client de veranderlijke systeemwandklok. In plaats daarvan leest het de interne gegevens van het besturingssysteemmonotone opstartteller (SystemClock.elapsedRealtimeNanos()op Android ofmach_continuous_time()op iOS) – een hardwaretimer die continu toeneemt vanaf het opstarten van het apparaat en die niet kan worden gewijzigd door gebruikersinstellingen. Wanneer het apparaat opnieuw verbinding maakt, vergelijkt de server de verstreken monotone delta met gezaghebbende Network Time Protocol (NTP)-servers, waarbij de werkelijke verstreken bezoekduur tot op de milliseconde wordt gevalideerd.
5. Uitgebreide EVV-architectuur en fraudedetectiematrix
De onderstaande tabel contrasteert de traditionele basis-EVV-tracking met de cryptografische architectuur voor ondernemingen die wordt ingezet door de Santé-app van EA Horizon:
| Security Dimension | Basic Legacy EVV (First-Gen) | Intermediate App Tracking | EA Horizon Enterprise EVV Platform |
|---|---|---|---|
| Location Verification | Single GPS lat/long fix | GPS + Basic cellular tower | Multi-Signal Fusion (GPS, Cell TA, Wi-Fi BSSID, Barometer) |
| Mock GPS Defense | Easily fooled by fake GPS apps | Basic Android mock flag check | Hardware Keystore Attestation (Play Integrity / App Attest) |
| Caregiver Identity Proof | Static 4-digit PIN password | SMS 2-factor code | On-Device Biometric Voice Attestation (EER < 0.1%) |
| Patient Verification | Signature on glass (easy to forge) | Voice recording uploaded to cloud | Dual-Party Voice Challenge & Near-Field NFC Token |
| Offline Performance | App crashes or locks user out | Unencrypted local caching | SQLCipher Ledger + Monotonic Hardware Clock Drift Guard |
| Claim Scrubbing Engine | Batch manual billing review | Static rules engine | Real-Time Automated Pre-Claim FHIR Claim Scrubbing |
| Audit Defense & Appeals | Vulnerable to clawbacks | Moderate documentation | Cryptographic Merkle Tree Audit Bundle (100% Audit Win Rate) |
6. Casestudy voor ondernemingen: het beheren van 18.000 dagelijkse huisbezoeken voor een MCO over de hele staat
Om de operationele veerkracht van cryptografische EVV op grote schaal te evalueren, heeft EA Horizon zijn platform ingezet binnen een grote Managed Care Organization (MCO) die de thuiszorgdiensten beheert voor 28.000 Medicaid-begunstigden en begunstigden in 42 provincies.
| STATEWIDE MANAGED CARE HOME CARE NETWORK (MCO) |
|---|
| - 28,000 Enrolled Beneficiaries across 42 Counties |
| - 120 Contracted Provider Agencies |
| - 18,000 Average Daily Clinical & Personal Care Visits |
| 12-MONTH MEASURABLE OPERATIONAL & AUDIT OUTCOMES |
| - Clean Claim Acceptance: Rebounded from 85.8% to 99.4% |
| - Recaptured Revenue: $4.2 Million in Prevented Clawbacks |
| - Manual Audit Labor: Reduced by 82% (18 FTEs Reallocated) |
| - Zero Medicaid Inspector General Overpayment Penalties |
Knelpunten vóór de implementatie
- Ernstige afwijzingen van claims: De Medicaid-aggregator van de staat heeft 14,2% van de ingediende claims afgewezen vanwege ontbrekende locatiecoördinaten, onnauwkeurige tijdstempels en handmatige discrepanties in de urenstaten.
- Wijdverbreide fraude en spoofing: Een interne forensische audit bracht meer dan 350 gevallen aan het licht waarin zorgverleners nep-GPS-applicaties gebruikten om in te klokken terwijl ze zich fysiek in externe commerciële vestigingen bevonden.
- Administratieve overhead: De MCO had 22 fulltime compliance-specialisten in dienst, wiens enige taak het handmatig beoordelen van afgewezen claims was, contact opnemen met toezichthouders van instanties en het opstellen van beroepsbrieven.
Transformatie na de implementatie na 12 maanden
- Eliminatie van schijnspoofing: Hardware keystore attestatie en multi-signaal RF-vingerafdrukken hebben 100% van de pogingen tot nep-GPS-injecties gedetecteerd en geblokkeerd.
- Cleanclaimpercentage overschreden 99%: Geautomatiseerde pre-billing-afstemming lost planningsmismatches op voordat het clearinghouse wordt ingediend, waardoor de acceptatie van first-pass-claims wordt verhoogd naar99.4%.
- Financiële terugverdientijd: De MCO geëlimineerd$$4,2 miljoen$in het lekken van facturen en mogelijke terugvorderingen van de Medicaid Inspector General, terwijl 18 administratieve personeelsleden opnieuw worden toegewezen aan de proactieve klinische coördinatie van de patiënt.
7. Geautomatiseerde claimgeneratie en financiële FHIR-integratie
Een EVV-gebeurtenis mag niet eindigen bij nalevingsregistratie; het is de fundamentele transactionele trigger voor het beheer van de inkomstencyclus.
Moderne EVV-platforms zetten geverifieerde bezoekgebeurtenissen automatisch om in standaardHIPAA ASC X12 837P Professionele claimtransactiesenFHIR R5 `Claim`-bronnen:
{
  "resourceType": "Claim",
  "id": "claim-evv-visit-98214",
  "status": "active",
  "type": {
    "coding": [{ "system": "http://terminology.hl7.org/CodeSystem/claim-type", "code": "professional" }]
  },
  "use": "claim",
  "patient": { "reference": "Patient/medicaid-pt-8821" },
  "provider": { "reference": "Practitioner/aide-4491" },
  "item": [
    {
      "sequence": 1,
      "productOrService": {
        "coding": [{ "system": "http://www.ama-assn.org/go/cpt", "code": "T1019", "display": "Personal care services, per 15 min" }]
      },
      "servicedPeriod": {
        "start": "2026-10-07T09:02:14-04:00",
        "end": "2026-10-07T12:02:45-04:00"
      },
      "quantity": { "value": 12.0, "unit": "units" },
      "net": { "value": 180.00, "currency": "USD" }
    }
  ],
  "supportingInfo": [
    {
      "sequence": 1,
      "category": { "coding": [{ "system": "http://eahorizon.com/fhir/cs/audit", "code": "cryptographic-evv-attestation" }] },
      "valueString": "urn:sha256:7a9f8b41c0e29b47e5fa2914db9c6d12384a56c"
    }
  ]
}
Door de cryptografische hash van het geverifieerde bezoek te binden (urn:sha256:...) rechtstreeks in de claimlading kunnen worden opgenomen, kunnen betalers claims onmiddellijk beoordelen zonder dat ze handmatige overzichten hoeven te vragen.
8. Strategische implementatiegids voor leidinggevenden op het gebied van de thuiszorg
Voor leiders in de zakelijke gezondheidszorg die hun EVV- en thuispersoneelsinfrastructuur in 2026 moderniseren, schetst EA Horizon vijf strategische richtlijnen:
- Mandaat op hardware gebaseerde attestering: Vereist dat mobiele applicaties Google Play Integrity en Apple App Attest implementeren om emulators en nep-GPS-exploits permanent te elimineren.
- Implementeer multi-signaalsensorfusie: Vertrouw niet op single-point GPS-fixes. Combineer mobiele Timing Advance, ambient Wi-Fi BSSID-clustering en barometrische hoogtecontroles.
- Adopteer Edge-biometrie: Vervang onveilige pincodes en vervalste handtekeningen op het aanraakscherm door akoestische stembevestiging op het apparaat die de identiteit van de zorgverlener verifieert zonder de privacy van de patiënt te schenden.
- Ingenieur voor 100% offline veerkracht: Zorg ervoor dat mobiele databases gebruik maken van SQLCipher-encryptie, lokale transactiewachtrijen en monotone klokafwijkingscompensatie om mobiele uitval op het platteland te overleven.
- Automatiseer pre-claimbeoordeling: Verbind geverifieerde voltooide EVV-bezoeken rechtstreeks met de factureringspijpen van het clearinghouse via atomaire FHIR R5 API's, waardoor handmatige facturering wordt geëlimineerd en de cashflow wordt versneld.
Door de gedisciplineerde integratie van cryptografische beveiliging, mobiele sensorfusie en realtime automatisering van de inkomstencyclus beschermen moderne EVV-platforms de publieke gezondheidszorgfondsen en zorgen ze ervoor dat kwetsbare patiënten de meelevende, verifieerbare zorg krijgen die ze verdienen.