大規模な電子訪問認証 (EVV): 暗号化 GPS ジオフェンシング、生体認証音声認証、および不正防止コンプライアンス
分散型在宅医療、パーソナルケア サービス (PCS)、在宅および地域ベースのサービス (HCBS) の提供は、現代の医療経済の中で最も急速に成長している分野です。世界人口の高齢化、施設の設備コストの上昇、高齢化を望む患者の意向により、毎日何百万件もの臨床介入が急性期病棟ではなく個人の住宅内で行われています。
しかし、地理的に分散した何百万もの住居にわたって分散した医療従事者を運用することは、膨大なコンプライアンス、監査、不正行為のリスクを生み出します。これまで、在宅医療機関は紙のタイムシート、手書きの署名、および一時的な電話によるチェックインに依存していました。これらの従来のメカニズムには、「ゴーストビリング」(提供されなかったサービスに対するメディケイド請求の提出)、時間の丸めインフレ、介護者の個人情報の盗難などの請求悪用が蔓延していました。
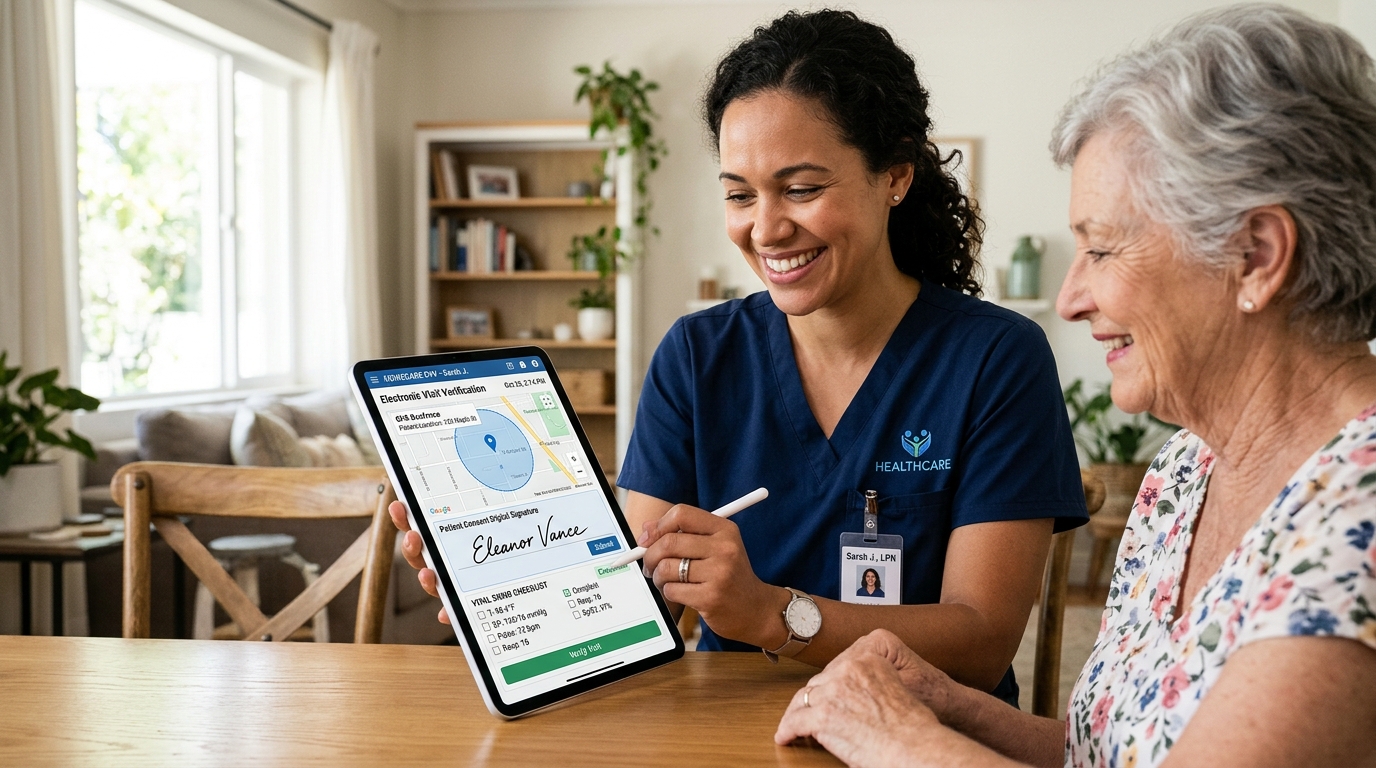
これらの脆弱性に対処するには、21世紀の治療法全国的に義務付けられている電子訪問認証 (EVV)メディケイドが資金提供するすべてのパーソナルケアおよび在宅医療サービスが対象となります。連邦法により、EVV システムは、実行されるサービスの種類、サービスを受ける個人、サービスの日付、サービス提供の場所、サービスを提供する個人、サービスの開始時刻と終了時刻という 6 つの中核となるデータ要素を電子的に検証する必要があります。
2026 年後半、コンプライアンス基準は基本的なスマートフォンの GPS タイムスタンプを超えて進化しました。悪意のある攻撃者は、偽の GPS 開発者なりすましアプリ、エミュレータ ファーム、およびプロキシ チェックインを使用して、標準の消費者向けモバイル位置情報サービスを頻繁に回避します。完璧なコンプライアンスを達成し、年間数十億ドルの保険金の払い戻しを保護するために、企業の医療システムは導入されています。暗号的に検証されたジオフェンシング, 多信号セルラー三角測量, デバイス上の生体認証音声認証、 そして不変の分散監査ロギング.
この技術工学の論文では、何百万もの同時在宅臨床訪問をスムーズに処理できるエンタープライズ EVV インフラストラクチャを構築、拡張、維持するために必要な完全なアーキテクチャ スタックを検証します。
1. 脅威モデル: 最新の EVV 詐欺ベクトルの解体
攻撃不可能な EVV プラットフォームを設計するには、セキュリティ アーキテクトは、臨床訪問テレメトリを改ざんするために詐欺組織や無関心なスタッフが利用する高度な手法を理解する必要があります。
| EVV ATTACK VECTORS & THREAT TAXONOMY |
|---|
| [Mock Location GPS Spoofing]: Android Developer Options / iOS location hooks |
| Injects artificial latitude/longitude coordinates |
| [Cellular Baseband Spoofing]: Software-Defined Radios (HackRF / LimeSDR) |
| Broadcasts fake Cell ID & MCC/MNC towers |
| [Caregiver Credential Sharing]: Caregiver A shares credentials with unvetted |
| family member or sub-contractor |
| [Emulated Android Runtimes]: Cloud emulator clusters (BlueStacks / Genymotion) |
| Automates hundreds of simultaneous fake visits |
| [Offline Replay Attacks]: Caches legitimate check-in payloads and replays |
| them with mutated timestamps when reconnected |
標準の OS 位置情報 API の不十分さ
標準のモバイル オペレーティング システムの位置情報呼び出しのみに依存する (たとえば、navigator.geolocation.getCurrentPosition()またはアンドロイドのFusedLocationProviderClient—一か八かの監査環境ではまったく不十分です。 Google Play ストアからダウンロードされた 2.99 ドルのシンプルなアプリケーションは、カーネル レベルで GPS 座標を模擬し、実際には 30 マイル離れた患者のリビング ルームに介護者が立っていることを報告します。
2. 暗号化ジオフェンシング: 複数信号による位置証明
物理的存在の数学的に反駁できない証拠を確立するために、最新の EVV アーキテクチャはマルチシグナルセンサーフュージョンと暗号化位置証明.
| MULTI-SIGNAL LOCATION FUSION ENGINE |
|---|
| [GNSS Satellite Telemetry]: Raw NMEA sentences (GPS, GLONASS, Galileo) |
| Carrier-to-noise ratio (C/N0), Doppler shift |
| [Cellular Baseband Telemetry]: Timing Advance (TA), Serving Cell ID, |
| Neighbor Cell Signal Strengths (RSRP / RSRQ) |
| [Wi-Fi BSSID Environment]: BSSID MAC addresses & RSSI signal attenuation |
| Matches local ambient residential RF signature |
| [Barometric Pressure Sensor]: Altitude micro-variations (differential hPa) |
| Verifies multi-story apartment floor elevation |
| [Cryptographic Attestation]: Google Play Integrity API / Apple App Attest |
| Hardware keystore signature binding all vectors |
複数信号の三角測量の数学
モバイル クライアントは、単一の GPS 座標を信頼するのではなく、生の無線周波数 (RF) 環境署名を収集します。
- セルラー タイミング アドバンス (TA): 携帯電話基地局は、モバイル デバイスと携帯電話基地局間の無線信号伝播遅延をマイクロ秒単位で測定します。
d = (c × TA) / (2) ここで $c$ は光の速度です。 Timing Advance は、基地局の遅延を変更せずにデバイスが物理的に抜け出すことができない、厳密な同心地理的リングを確立します。
- Wi-Fi BSSID フィンガープリンティング: プライベート ホーム Wi-Fi ネットワークに接続していなくても、デバイスはローカルの周囲の $802.11$ ビーコン フレームをスキャンし、隣接する BSSID MAC アドレスと信号強度のリストを収集します (
RSSI_i)。住宅用 Wi-Fi ルーターは物理的に静止しているため、地球上の他の場所でまったく同じ 5 つの BSSID シグネチャのクラスターに遭遇する確率は極めて低いです (P < 10^{-12}). - ハードウェアキーストア暗号化バインディング: 収集されたテレメトリ ベクトルは、一時的な使い捨てサーバー ノンス ($N$) とともにバイナリ ペイロードにパックされ、スマートフォンのハードウェアの Secure Enclave または Trusted ExecutionEnvironment (TEE) 内に保存されている非対称秘密キーを使用して署名されます。サーバーは、Apple DeviceCheck または Google Play Integrity API に対して署名を検証し、アプリケーションが正規の、ルート化されていない、改ざんされていないハードウェア上で実行されていることを保証します。
3. 生体認証音声認証: 資格情報共有のジレンマの解決
EVV デバイスが患者の住居に物理的に存在する場合でも、位置データだけでは、デバイスを「誰」が保持しているかを確認できません。不正なシナリオでは、介護者が専用のスマートフォンを患者の家の中に残しておき、一方、検査を受けていない資格のない個人が監視のないケアを提供するか、まったくケアが提供されません。
煩わしい顔認識スキャンを行わずに介護者の身元と患者の同意を確認するために、エンタープライズ EVV システムは統合されていますオンデバイスの生体認証音声認証.
| BIOMETRIC VOICE ATTESTATION CHECK-IN |
|---|
| ON-DEVICE ACOUSTIC FEATURE EXTRACTION (EDGE NPU) |
| - Mel-Frequency Cepstral Coefficients (MFCC: 40 coefficients) |
| - Pitch Periodicity & Glottal Pulse Extraction |
| - Deep Speaker Embedding Extraction: ResNet-34 x-vector |
| LIVENESS & ANTI-SPOOFING VERIFICATION |
| - Phonetic Alignment: Matches spoken words to randomized text |
| - Replay Attack Detection: High-frequency DAC phase noise |
| - Synthetic Speech Detection: Analyzes phase spectral slope |
| BIOMETRIC MATCHER: PROBABILISTIC LOG-LIKELIHOOD RATIO |
| Compare live x-vector with enrolled caregiver voice profile |
| Threshold: Equal Error Rate (EER) < 0.1% |
話者検証の数学
最初のオンボーディング中に、介護者は生体認証音声プロファイルを登録し、コンパクトな 512 次元ガウス混合モデル / ユニバーサル バックグラウンド モデル (GMM-UBM) またはディープ ニューラル ネットワーク X ベクトルを生成します。
訪問のチェックインとチェックアウト中に、アプリは介護者に動的でランダム化された文章を話すよう促します。システムが計算するのは、対数尤度比 (LLR):
Lambda(Y) = ln frac{p(Y | H_{介護者})}{p(Y | H_{詐欺師})} どこ:
Yライブオーディオの音響特徴ベクトルを表します。H_{介護者}は、その音声が登録された臨床医によって発せられたという統計的仮説を示します。H_{詐欺師}は背景の偽者モデルを示します。
もしラムダ(Y)調整された決定しきい値 ($\theta$) を超えると、チェックインは暗号的に承認されます。検証全体はローカルで実行されます。デバイスのニューラル エンジンで 400 ミリ秒未満、ネットワーク上での生の音声オーディオの送信ゼロを保証し、HIPAA 生体認証プライバシー基準を完全に満たします。
4. オフライン復元力: ゼロ接続の暗号化同期
従来の EVV システムの重大な障害モードは、地方での接続のドロップアウトです。ニーズの高いメディケイド患者は、携帯電話データ (5G/LTE) が完全に利用できない山間部、田舎、またはサービスが行き届いていない都市部の「デッドゾーン」に住んでいることがよくあります。 EVV システムがログインするためにアクティブなインターネット接続を必要とする場合、介護者はケアを開始できなくなり、その結果、治療が受けられなかったり、自動化されたコンプライアンスが無効になる手動の紙の上書きが発生したりすることになります。
エンタープライズ EVV プラットフォームは、次の方法でこれを解決します。オフライン暗号台帳プロトコル:
| OFFLINE CRYPTOGRAPHIC PROTOCOL STACK | ||||||
|---|---|---|---|---|---|---|
| [Local Secure SQLite]: Encrypted via SQLCipher (256-bit AES-GCM) | ||||||
| Stores offline care plans, tasks, and visit records | ||||||
| [Hardware Clock Drift]: TrueTime monotonic hardware clock counter | ||||||
| Rejects local device clock manipulation by user | ||||||
| [Hash-Chained Records]: Every offline event is hashed into a Merkle DAG: | ||||||
| H_n = SHA-256(H_{n-1} | Timestamp | GPS | VoiceID) | |||
| [Event Reconnection]: Upon detecting cellular/Wi-Fi signal: | ||||||
| Atomic batch upload of cryptographic hash chain | ||||||
| Server validates chronological signature continuity |
単調なハードウェア クロックによるクロック改ざんの阻止
オフラインの場合、ユーザーはスマートフォンのシステム クロック設定を手動で調整して、訪問開始時間を改ざんしようとする可能性があります (設定 -> 日付と時刻).
これを防ぐために、EVV クライアントは変更可能なシステムの壁時計を無視します。代わりに、オペレーティング システムの内部情報を読み取ります。単調なブートカウンター (SystemClock.elapsedRealtimeNanos()Android またはmach_continuous_time()iOS では) - デバイスの起動から継続的に増加するハードウェア タイマーであり、ユーザー設定によって変更することはできません。デバイスが再接続すると、サーバーは権威あるネットワーク タイム プロトコル (NTP) サーバーに対して単調経過デルタを照合し、実際の訪問経過時間をミリ秒単位まで検証します。
5. 包括的な EVV アーキテクチャと不正検出マトリックス
以下の表は、従来の基本的な EVV 追跡と、EA Horizon の Santé App によって展開されるエンタープライズ暗号化アーキテクチャを対比しています。
| Security Dimension | Basic Legacy EVV (First-Gen) | Intermediate App Tracking | EA Horizon Enterprise EVV Platform |
|---|---|---|---|
| Location Verification | Single GPS lat/long fix | GPS + Basic cellular tower | Multi-Signal Fusion (GPS, Cell TA, Wi-Fi BSSID, Barometer) |
| Mock GPS Defense | Easily fooled by fake GPS apps | Basic Android mock flag check | Hardware Keystore Attestation (Play Integrity / App Attest) |
| Caregiver Identity Proof | Static 4-digit PIN password | SMS 2-factor code | On-Device Biometric Voice Attestation (EER < 0.1%) |
| Patient Verification | Signature on glass (easy to forge) | Voice recording uploaded to cloud | Dual-Party Voice Challenge & Near-Field NFC Token |
| Offline Performance | App crashes or locks user out | Unencrypted local caching | SQLCipher Ledger + Monotonic Hardware Clock Drift Guard |
| Claim Scrubbing Engine | Batch manual billing review | Static rules engine | Real-Time Automated Pre-Claim FHIR Claim Scrubbing |
| Audit Defense & Appeals | Vulnerable to clawbacks | Moderate documentation | Cryptographic Merkle Tree Audit Bundle (100% Audit Win Rate) |
6. 企業事例: 州全体の MCO で毎日 18,000 件の家庭訪問を管理
暗号化 EVV の運用回復力を大規模に評価するために、EA Horizon は、42 郡にわたる 28,000 人のメディケイドおよび二重受給資格者向け在宅ケア サービスを管理する大規模なマネージド ケア組織 (MCO) 全体にプラットフォームを導入しました。
| STATEWIDE MANAGED CARE HOME CARE NETWORK (MCO) |
|---|
| - 28,000 Enrolled Beneficiaries across 42 Counties |
| - 120 Contracted Provider Agencies |
| - 18,000 Average Daily Clinical & Personal Care Visits |
| 12-MONTH MEASURABLE OPERATIONAL & AUDIT OUTCOMES |
| - Clean Claim Acceptance: Rebounded from 85.8% to 99.4% |
| - Recaptured Revenue: $4.2 Million in Prevented Clawbacks |
| - Manual Audit Labor: Reduced by 82% (18 FTEs Reallocated) |
| - Zero Medicaid Inspector General Overpayment Penalties |
導入前のボトルネック
- 重大な請求拒否: 州のメディケイド集計機関は、位置座標の欠落、不正確なタイムスタンプ、および手動のタイムシートの不一致を理由に、提出された請求の 14.2% を拒否しました。
- 広範な詐欺となりすまし: 内部フォレンジック監査により、介護者が外部の商業施設に物理的に居ながら、出勤するために模擬 GPS アプリケーションを利用していた 350 件以上の事例が判明しました。
- 管理オーバーヘッド: MCO は 22 人のフルタイムのコンプライアンス専門家を雇用し、その唯一の任務は、拒否された請求を手動で確認し、当局の監督者に連絡し、上訴状を作成することでした。
導入後 12 か月での変革
- なりすましの排除: ハードウェア キーストア構成証明とマルチ信号 RF フィンガープリンティングにより、試行された模擬 GPS インジェクションが 100% 検出され、ブロックされました。
- クリーンクレーム率が99%を超えました: 自動化された事前請求調整により、クリアリングハウスへの提出前にスケジュールの不一致が解決され、初回パスの請求受理が次のレベルに引き上げられました。99.4%.
- 経済的回収: MCO が廃止されました420万ドル$請求漏れやメディケイド監察官の取り消しの可能性を考慮し、18 人の管理スタッフを積極的な患者の臨床調整に再配置した。
7. 自動請求生成と FHIR 金融統合
EVV イベントは、コンプライアンスのログ記録時に終了しないでください。これは収益サイクル管理の基本的なトランザクショントリガーです。
最新の EVV プラットフォームは、検証済みの訪問イベントを標準イベントに自動的に変換しますHIPAA ASC X12 837P プロフェッショナルクレームトランザクションそしてFHIR R5「クレーム」リソース:
{
  "resourceType": "Claim",
  "id": "claim-evv-visit-98214",
  "status": "active",
  "type": {
    "coding": [{ "system": "http://terminology.hl7.org/CodeSystem/claim-type", "code": "professional" }]
  },
  "use": "claim",
  "patient": { "reference": "Patient/medicaid-pt-8821" },
  "provider": { "reference": "Practitioner/aide-4491" },
  "item": [
    {
      "sequence": 1,
      "productOrService": {
        "coding": [{ "system": "http://www.ama-assn.org/go/cpt", "code": "T1019", "display": "Personal care services, per 15 min" }]
      },
      "servicedPeriod": {
        "start": "2026-10-07T09:02:14-04:00",
        "end": "2026-10-07T12:02:45-04:00"
      },
      "quantity": { "value": 12.0, "unit": "units" },
      "net": { "value": 180.00, "currency": "USD" }
    }
  ],
  "supportingInfo": [
    {
      "sequence": 1,
      "category": { "coding": [{ "system": "http://eahorizon.com/fhir/cs/audit", "code": "cryptographic-evv-attestation" }] },
      "valueString": "urn:sha256:7a9f8b41c0e29b47e5fa2914db9c6d12384a56c"
    }
  ]
}
検証された訪問の暗号化ハッシュをバインドすることによって (壺:sha256:...) を請求ペイロードに直接組み込むことで、支払者は手動のチャートレビューを要求することなく、即座に請求を裁定できます。
8. 在宅医療幹部向けの戦略的実施ガイド
2026 年に EVV と在宅労働力インフラストラクチャを最新化する企業のヘルスケア リーダーに向けて、EA Horizon は 5 つの戦略的指針を概説しています。
- ハードウェアに根ざした認証を義務付ける: エミュレータと模擬 GPS エクスプロイトを完全に排除するために、モバイル アプリケーションに Google Play Integrity と Apple App Attest を実装することを要求します。
- マルチシグナルセンサーフュージョンの展開: 単一ポイントの GPS 修正に依存しないでください。セルラー タイミング アドバンス、周囲 Wi-Fi BSSID クラスタリング、および気圧高度チェックを組み合わせます。
- エッジバイオメトリクスの採用: 安全でない PIN や偽造されたタッチスクリーン署名を、患者のプライバシーを侵害することなく介護者の身元を確認するデバイス上の音響音声認証に置き換えます。
- 100% オフライン復元力を実現するエンジニア: モバイル データベースが SQLCipher 暗号化、ローカル トランザクション キューイング、および単調クロック ドリフト補償を利用して、田舎でのセルラー ドロップアウトに耐えられるようにします。
- 請求前裁定を自動化する: 検証済みの EVV 訪問完了をアトミック FHIR R5 API 経由でクリアリングハウスの請求パイプに直接接続し、手動での請求操作を排除し、キャッシュ フローを加速します。
最新の EVV プラットフォームは、暗号化セキュリティ、モバイル センサー フュージョン、およびリアルタイムの収益サイクル自動化の規律ある統合を通じて、公的医療資金を保護しながら、弱い立場にある患者が、彼らにふさわしい思いやりのある検証可能なケアを受けられるようにします。