Vérification électronique des visites (EVV) à grande échelle : géorepérage GPS cryptographique, attestation vocale biométrique et conformité antifraude
La prestation de soins de santé à domicile décentralisés, de services de soins personnels (PCS) et de services à domicile et communautaires (HCBS) représente le secteur à la croissance la plus rapide de l’économie moderne des soins de santé. Stimulées par le vieillissement de la population mondiale, la hausse des coûts des établissements institutionnels et les préférences des patients pour vieillir chez soi, des millions d'interventions cliniques quotidiennes ont lieu dans des résidences privées plutôt que dans des services d'hospitalisation de courte durée.
Cependant, la répartition du personnel soignant dans des millions de résidences géographiquement dispersées crée d’énormes risques de conformité, d’audit et de fraude. Historiquement, les agences de santé à domicile s'appuyaient sur des feuilles de temps papier, des signatures manuelles et des enregistrements téléphoniques épisodiques. Ces mécanismes hérités étaient truffés d'abus de facturation, y compris la « facturation fantôme » (soumission de demandes Medicaid pour des services jamais rendus), les heures arrondies à l'inflation et le vol d'identité des soignants.
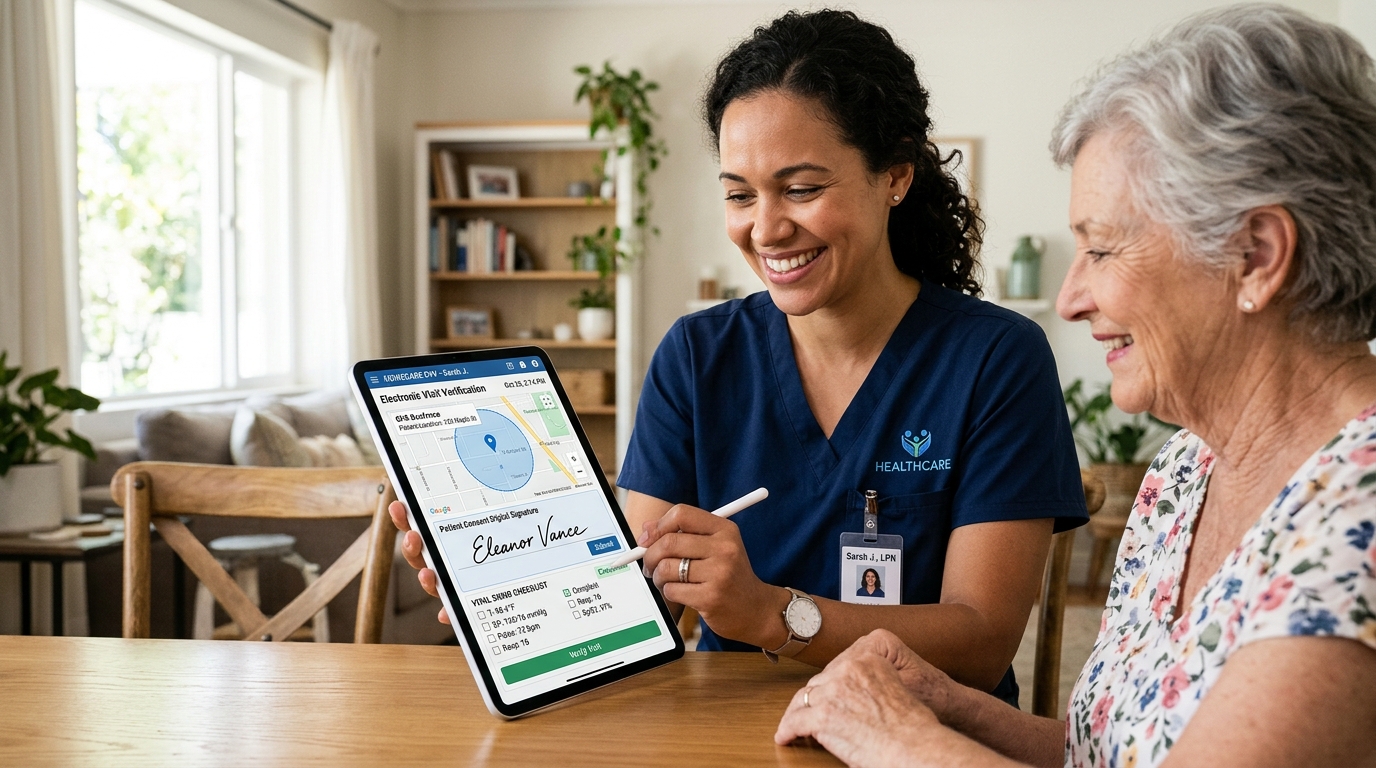
Pour lutter contre ces vulnérabilités, la section 12006(a) duLoi sur les remèdes du 21e sièclemandaté à l'échelle nationaleVérification électronique des visites (EVV)pour tous les services de soins personnels et de soins de santé à domicile financés par Medicaid. Selon la loi fédérale, un système EVV doit vérifier électroniquement six éléments de données de base : le type de service effectué, la personne recevant le service, la date du service, le lieu de prestation du service, la personne fournissant le service et l'heure de début et de fin du service.
Fin 2026, les normes de conformité ont évolué au-delà des horodatages GPS de base des smartphones. Les mauvais acteurs contournent fréquemment les services de localisation mobiles grand public standard en utilisant des applications d'usurpation d'identité GPS simulées, des fermes d'émulateurs et des enregistrements par proxy. Pour atteindre une conformité à toute épreuve et protéger des milliards de remboursements annuels de sinistres, les systèmes de santé d'entreprise déploientgéorepérage vérifié cryptographiquement, triangulation cellulaire multi-signaux, attestation vocale biométrique sur l'appareil, etjournalisation d'audit distribuée immuable.
Ce traité d'ingénierie technique examine la pile architecturale complète requise pour construire, faire évoluer et maintenir une infrastructure EVV d'entreprise capable de traiter des millions de visites cliniques à domicile simultanées sans friction.
1. Le modèle de menace : déconstruire les vecteurs de fraude EVV modernes
Pour concevoir une plateforme EVV inattaquable, les architectes de sécurité doivent comprendre les méthodes sophistiquées utilisées par les syndicats frauduleux et le personnel désengagé pour falsifier la télémétrie des visites cliniques.
| EVV ATTACK VECTORS & THREAT TAXONOMY |
|---|
| [Mock Location GPS Spoofing]: Android Developer Options / iOS location hooks |
| Injects artificial latitude/longitude coordinates |
| [Cellular Baseband Spoofing]: Software-Defined Radios (HackRF / LimeSDR) |
| Broadcasts fake Cell ID & MCC/MNC towers |
| [Caregiver Credential Sharing]: Caregiver A shares credentials with unvetted |
| family member or sub-contractor |
| [Emulated Android Runtimes]: Cloud emulator clusters (BlueStacks / Genymotion) |
| Automates hundreds of simultaneous fake visits |
| [Offline Replay Attacks]: Caches legitimate check-in payloads and replays |
| them with mutated timestamps when reconnected |
L’insuffisance des API de localisation standard du système d’exploitation
S'appuyer uniquement sur les appels de localisation standard du système d'exploitation mobile, tels quenavigator.geolocation.getCurrentPosition()ou AndroidFusedLocationProviderClient— est totalement insuffisant dans les environnements d’audit aux enjeux élevés. Une simple application à 2,99 $ téléchargée sur le Google Play Store peut simuler les coordonnées GPS au niveau du noyau, signalant qu'un soignant se trouve dans le salon d'un patient alors qu'il se trouve en réalité à trente miles de là.
2. Géolocalisation cryptographique : attestation de localisation multi-signaux
Pour établir une preuve mathématiquement irréfutable de présence physique, les architectures EVV modernes déploientFusion de capteurs multi-signaux et attestation de localisation cryptographique.
| MULTI-SIGNAL LOCATION FUSION ENGINE |
|---|
| [GNSS Satellite Telemetry]: Raw NMEA sentences (GPS, GLONASS, Galileo) |
| Carrier-to-noise ratio (C/N0), Doppler shift |
| [Cellular Baseband Telemetry]: Timing Advance (TA), Serving Cell ID, |
| Neighbor Cell Signal Strengths (RSRP / RSRQ) |
| [Wi-Fi BSSID Environment]: BSSID MAC addresses & RSSI signal attenuation |
| Matches local ambient residential RF signature |
| [Barometric Pressure Sensor]: Altitude micro-variations (differential hPa) |
| Verifies multi-story apartment floor elevation |
| [Cryptographic Attestation]: Google Play Integrity API / Apple App Attest |
| Hardware keystore signature binding all vectors |
Les mathématiques de la triangulation multi-signaux
Plutôt que de se fier à une seule coordonnée GPS, le client mobile collecte des signatures environnementales brutes par radiofréquence (RF) :
- Avance de synchronisation cellulaire (TA): Les stations de base cellulaires mesurent le délai de propagation du signal radio entre l'appareil mobile et la tour cellulaire en microsecondes :
d = (c × TA) / (2) Où $c$ est la vitesse de la lumière. Timing Advance établit un anneau géographique concentrique rigide dont l'appareil ne peut physiquement pas sortir sans modifier le délai de sa station de base.
- Empreinte digitale Wi-Fi BSSID: Même sans se connecter à un réseau Wi-Fi domestique privé, l'appareil analyse les trames de balises ambiantes locales, récoltant une liste d'adresses MAC BSSID voisines et de puissances de signal (
RSSI_i). Étant donné que les routeurs Wi-Fi résidentiels sont physiquement stationnaires, la probabilité de rencontrer exactement le même groupe de cinq signatures BSSID ailleurs sur Terre est infinitésimale (P <10^{-12}). - Liaison cryptographique du magasin de clés matérielles: Le vecteur de télémétrie collecté, ainsi qu'un nom occasionnel éphémère à usage unique ($N$) sur le serveur, est regroupé dans une charge utile binaire et signé à l'aide d'une clé privée asymétrique stockée dans l'enclave matérielle sécurisée ou l'environnement d'exécution sécurisé (TEE) du smartphone. Le serveur vérifie la signature par rapport aux API Apple DeviceCheck ou Google Play Integrity, garantissant que l'application s'exécute sur du matériel authentique, non rooté et inviolable.
3. Attestation vocale biométrique : résoudre le dilemme du partage des informations d'identification
Même si un appareil EVV est physiquement présent au domicile du patient, les données de localisation à elles seules ne peuvent pas vérifier *qui* tient l'appareil. Dans des scénarios frauduleux, les soignants laissent un smartphone dédié au domicile du patient tandis qu'une personne non contrôlée et non accréditée prodigue des soins sans surveillance, ou aucun soin n'est prodigué du tout.
Pour vérifier l'identité du soignant et le consentement du patient sans analyses de reconnaissance faciale intrusives, les systèmes EVV d'entreprise intègrentAttestation vocale biométrique sur l'appareil.
| BIOMETRIC VOICE ATTESTATION CHECK-IN |
|---|
| ON-DEVICE ACOUSTIC FEATURE EXTRACTION (EDGE NPU) |
| - Mel-Frequency Cepstral Coefficients (MFCC: 40 coefficients) |
| - Pitch Periodicity & Glottal Pulse Extraction |
| - Deep Speaker Embedding Extraction: ResNet-34 x-vector |
| LIVENESS & ANTI-SPOOFING VERIFICATION |
| - Phonetic Alignment: Matches spoken words to randomized text |
| - Replay Attack Detection: High-frequency DAC phase noise |
| - Synthetic Speech Detection: Analyzes phase spectral slope |
| BIOMETRIC MATCHER: PROBABILISTIC LOG-LIKELIHOOD RATIO |
| Compare live x-vector with enrolled caregiver voice profile |
| Threshold: Equal Error Rate (EER) < 0.1% |
Les mathématiques de la vérification du locuteur
Lors de l'intégration initiale, le soignant enregistre son profil vocal biométrique, générant un modèle de mélange gaussien compact à 512 dimensions/modèle de fond universel (GMM-UBM) ou un vecteur x de réseau neuronal profond.
Lors de l'enregistrement et du départ de la visite, l'application invite le soignant à prononcer une phrase dynamique et aléatoire. Le système calcule leRapport log-vraisemblance (LLR):
Lambda(Y) = ln frac{p(Y | H_{soignant})}{p(Y | H_{imposteur})} Où :
Ouireprésente les vecteurs de caractéristiques acoustiques de l’audio en direct.H_{soignant}désigne l'hypothèse statistique selon laquelle le discours a été produit par le clinicien inscrit.H_{imposteur}désigne le modèle d'imposteur d'arrière-plan.
SiLambda(Y)dépasse un seuil de décision calibré ($\theta$), l'enregistrement est approuvé cryptographiquement. L'ensemble de la vérification s'exécute localement dansmoins de 400 millisecondes sur le moteur neuronal de l'appareil, garantissant une transmission nulle de la voix brute sur le réseau, satisfaisant pleinement aux normes de confidentialité biométrique HIPAA.
4. Résilience hors ligne : synchronisation cryptographique sans connectivité
L’un des modes de défaillance critiques des systèmes EVV existants est l’interruption de la connectivité rurale. Les patients Medicaid dans le besoin résident fréquemment dans des « zones mortes » montagneuses, rurales ou urbaines mal desservies où les données cellulaires (5G/LTE) sont totalement indisponibles. Si un système EVV nécessite une connexion Internet active pour pointer, les soignants ne peuvent pas lancer les soins, ce qui entraîne des traitements manqués ou des remplacements de papier manuels qui annulent la conformité automatisée.
Les plates-formes Enterprise EVV résolvent ce problème via unProtocole de grand livre cryptographique hors ligne:
| OFFLINE CRYPTOGRAPHIC PROTOCOL STACK | ||||||
|---|---|---|---|---|---|---|
| [Local Secure SQLite]: Encrypted via SQLCipher (256-bit AES-GCM) | ||||||
| Stores offline care plans, tasks, and visit records | ||||||
| [Hardware Clock Drift]: TrueTime monotonic hardware clock counter | ||||||
| Rejects local device clock manipulation by user | ||||||
| [Hash-Chained Records]: Every offline event is hashed into a Merkle DAG: | ||||||
| H_n = SHA-256(H_{n-1} | Timestamp | GPS | VoiceID) | |||
| [Event Reconnection]: Upon detecting cellular/Wi-Fi signal: | ||||||
| Atomic batch upload of cryptographic hash chain | ||||||
| Server validates chronological signature continuity |
Vaincre la falsification de l'horloge via des horloges matérielles monotones
Lorsqu'ils sont hors ligne, les utilisateurs peuvent tenter de falsifier les heures de début des visites en ajustant manuellement les paramètres de l'horloge système de leur smartphone (Paramètres -> Date et heure).
Pour éviter cela, le client EVV ignore l'horloge murale système mutable. Au lieu de cela, il lit le fichier interne du système d'exploitationcompteur de démarrage monotone (SystemClock.elapsedRealtimeNanos()sur Android oumach_continuous_time()sur iOS) : une minuterie matérielle qui s'incrémente continuellement à partir du démarrage de l'appareil et ne peut pas être modifiée par les paramètres utilisateur. Lorsque l'appareil se reconnecte, le serveur rapproche le delta monotone écoulé avec les serveurs NTP (Network Time Protocol) faisant autorité, validant ainsi la véritable durée de visite écoulée à la milliseconde près.
5. Architecture EVV complète et matrice de détection de fraude
Le tableau ci-dessous compare le suivi EVV de base traditionnel avec l'architecture cryptographique d'entreprise déployée par l'application Santé d'EA Horizon :
| Security Dimension | Basic Legacy EVV (First-Gen) | Intermediate App Tracking | EA Horizon Enterprise EVV Platform |
|---|---|---|---|
| Location Verification | Single GPS lat/long fix | GPS + Basic cellular tower | Multi-Signal Fusion (GPS, Cell TA, Wi-Fi BSSID, Barometer) |
| Mock GPS Defense | Easily fooled by fake GPS apps | Basic Android mock flag check | Hardware Keystore Attestation (Play Integrity / App Attest) |
| Caregiver Identity Proof | Static 4-digit PIN password | SMS 2-factor code | On-Device Biometric Voice Attestation (EER < 0.1%) |
| Patient Verification | Signature on glass (easy to forge) | Voice recording uploaded to cloud | Dual-Party Voice Challenge & Near-Field NFC Token |
| Offline Performance | App crashes or locks user out | Unencrypted local caching | SQLCipher Ledger + Monotonic Hardware Clock Drift Guard |
| Claim Scrubbing Engine | Batch manual billing review | Static rules engine | Real-Time Automated Pre-Claim FHIR Claim Scrubbing |
| Audit Defense & Appeals | Vulnerable to clawbacks | Moderate documentation | Cryptographic Merkle Tree Audit Bundle (100% Audit Win Rate) |
6. Étude de cas d'entreprise : gestion de 18 000 visites quotidiennes à domicile pour un MCO à l'échelle de l'État
Pour évaluer la résilience opérationnelle de l'EVV cryptographique à grande échelle, EA Horizon a déployé sa plateforme au sein d'une grande organisation de soins gérés (MCO) gérant les services de soins à domicile pour 28 000 bénéficiaires Medicaid et doublement éligibles dans 42 comtés.
| STATEWIDE MANAGED CARE HOME CARE NETWORK (MCO) |
|---|
| - 28,000 Enrolled Beneficiaries across 42 Counties |
| - 120 Contracted Provider Agencies |
| - 18,000 Average Daily Clinical & Personal Care Visits |
| 12-MONTH MEASURABLE OPERATIONAL & AUDIT OUTCOMES |
| - Clean Claim Acceptance: Rebounded from 85.8% to 99.4% |
| - Recaptured Revenue: $4.2 Million in Prevented Clawbacks |
| - Manual Audit Labor: Reduced by 82% (18 FTEs Reallocated) |
| - Zero Medicaid Inspector General Overpayment Penalties |
Goulots d'étranglement avant le déploiement
- Refus sévères de réclamation: L'agrégateur Medicaid de l'État a rejeté 14,2 % des demandes soumises en raison de coordonnées de localisation manquantes, d'horodatages inexacts et d'écarts dans les feuilles de temps manuelles.
- Fraude et usurpation généralisées: Un audit médico-légal interne a révélé plus de 350 cas où des soignants ont utilisé des applications GPS simulées pour pointer alors qu'ils se trouvaient physiquement dans des établissements commerciaux externes.
- Frais administratifs: Le MCO employait 22 spécialistes de la conformité à temps plein dont la seule tâche consistait à examiner manuellement les réclamations rejetées, à contacter les superviseurs de l'agence et à rédiger des lettres d'appel.
Transformation post-déploiement à 12 mois
- Élimination de l’usurpation d’identité simulée: L'attestation du magasin de clés matérielles et les empreintes digitales RF multi-signaux ont détecté et bloqué 100 % des tentatives d'injections GPS simulées.
- Le taux de réclamations propres a dépassé 99 %: Le rapprochement automatisé avant la facturation a résolu les problèmes de planification avant la soumission au centre d'échange, élevant ainsi l'acceptation des réclamations au premier passage au niveau99.4%.
- Récupération financière: Le MCO supprimé$4,2 millions$dans les fuites de facturation et les récupérations potentielles de l'inspecteur général Medicaid, tout en réaffectant 18 membres du personnel administratif à la coordination clinique proactive des patients.
7. Génération automatisée de réclamations et intégration financière FHIR
Un événement EVV ne doit pas se terminer lors de la journalisation de conformité ; c'est le déclencheur transactionnel fondamental pour la gestion du cycle de revenus.
Les plates-formes EVV modernes transforment automatiquement les événements de visite vérifiés en standardsTransactions de réclamation professionnelle HIPAA ASC X12 837PetRessources FHIR R5 « Réclamer »:
{
  "resourceType": "Claim",
  "id": "claim-evv-visit-98214",
  "status": "active",
  "type": {
    "coding": [{ "system": "http://terminology.hl7.org/CodeSystem/claim-type", "code": "professional" }]
  },
  "use": "claim",
  "patient": { "reference": "Patient/medicaid-pt-8821" },
  "provider": { "reference": "Practitioner/aide-4491" },
  "item": [
    {
      "sequence": 1,
      "productOrService": {
        "coding": [{ "system": "http://www.ama-assn.org/go/cpt", "code": "T1019", "display": "Personal care services, per 15 min" }]
      },
      "servicedPeriod": {
        "start": "2026-10-07T09:02:14-04:00",
        "end": "2026-10-07T12:02:45-04:00"
      },
      "quantity": { "value": 12.0, "unit": "units" },
      "net": { "value": 180.00, "currency": "USD" }
    }
  ],
  "supportingInfo": [
    {
      "sequence": 1,
      "category": { "coding": [{ "system": "http://eahorizon.com/fhir/cs/audit", "code": "cryptographic-evv-attestation" }] },
      "valueString": "urn:sha256:7a9f8b41c0e29b47e5fa2914db9c6d12384a56c"
    }
  ]
}
En liant le hachage cryptographique de la visite vérifiée (urne:sha256:...) directement dans la charge utile des réclamations, les payeurs peuvent traiter les réclamations instantanément sans demander de révision manuelle des dossiers.
8. Guide de mise en œuvre stratégique pour les responsables des soins de santé à domicile
Pour les responsables de la santé en entreprise qui modernisent leur infrastructure EVV et de personnel à domicile en 2026, EA Horizon présente cinq directives stratégiques :
- Mandater une attestation matérielle: Exiger que les applications mobiles mettent en œuvre l'intégrité de Google Play et l'attestation d'application Apple pour éliminer définitivement les exploits de l'émulateur et simuler le GPS.
- Déployer la fusion de capteurs multi-signaux: Ne dépendez pas des repères GPS en un seul point. Combinez l'avance de synchronisation cellulaire, le clustering BSSID Wi-Fi ambiant et les contrôles d'altitude barométrique.
- Adoptez la biométrie Edge: Remplacez les codes PIN non sécurisés et les fausses signatures d'écran tactile par une attestation vocale acoustique sur l'appareil qui vérifie l'identité du soignant sans violer la vie privée du patient.
- Ingénieur pour une résilience 100% hors ligne: Assurez-vous que les bases de données mobiles utilisent le cryptage SQLCipher, la mise en file d'attente des transactions locales et la compensation de dérive d'horloge monotone pour survivre aux abandons de téléphonie mobile en milieu rural.
- Automatisez le règlement préalable à une réclamation: Connectez les visites EVV vérifiées directement aux canaux de facturation du centre d'échange via les API atomiques FHIR R5, éliminant ainsi les opérations de facturation manuelles et accélérant les flux de trésorerie.
Grâce à l'intégration disciplinée de la sécurité cryptographique, de la fusion de capteurs mobiles et de l'automatisation du cycle de revenus en temps réel, les plateformes EVV modernes protègent les fonds de santé publique tout en garantissant que les patients vulnérables reçoivent les soins compatissants et vérifiables qu'ils méritent.