Verificación electrónica de visitas (EVV) a escala: geocercado GPS criptográfico, certificación de voz biométrica y cumplimiento antifraude
La prestación de atención médica domiciliaria descentralizada, servicios de cuidado personal (PCS) y servicios domiciliarios y comunitarios (HCBS) representa el sector de más rápido crecimiento de la economía sanitaria moderna. Impulsadas por el envejecimiento de la población mundial, el aumento de los costos de las instalaciones institucionales y las preferencias de los pacientes por envejecer en el lugar, millones de intervenciones clínicas diarias se llevan a cabo dentro de residencias privadas en lugar de en salas de hospitales para pacientes agudos.
Sin embargo, operar una fuerza laboral de atención médica distribuida en millones de residencias geográficamente dispersas genera riesgos monumentales de cumplimiento, auditoría y fraude. Históricamente, las agencias de atención médica domiciliaria se basaban en hojas de asistencia en papel, firmas manuales y registros telefónicos episódicos. Estos mecanismos heredados estaban plagados de abusos en la facturación, incluida la "facturación fantasma" (presentar reclamos de Medicaid por servicios nunca prestados), inflación de horas redondeadas y robo de identidad de los cuidadores.
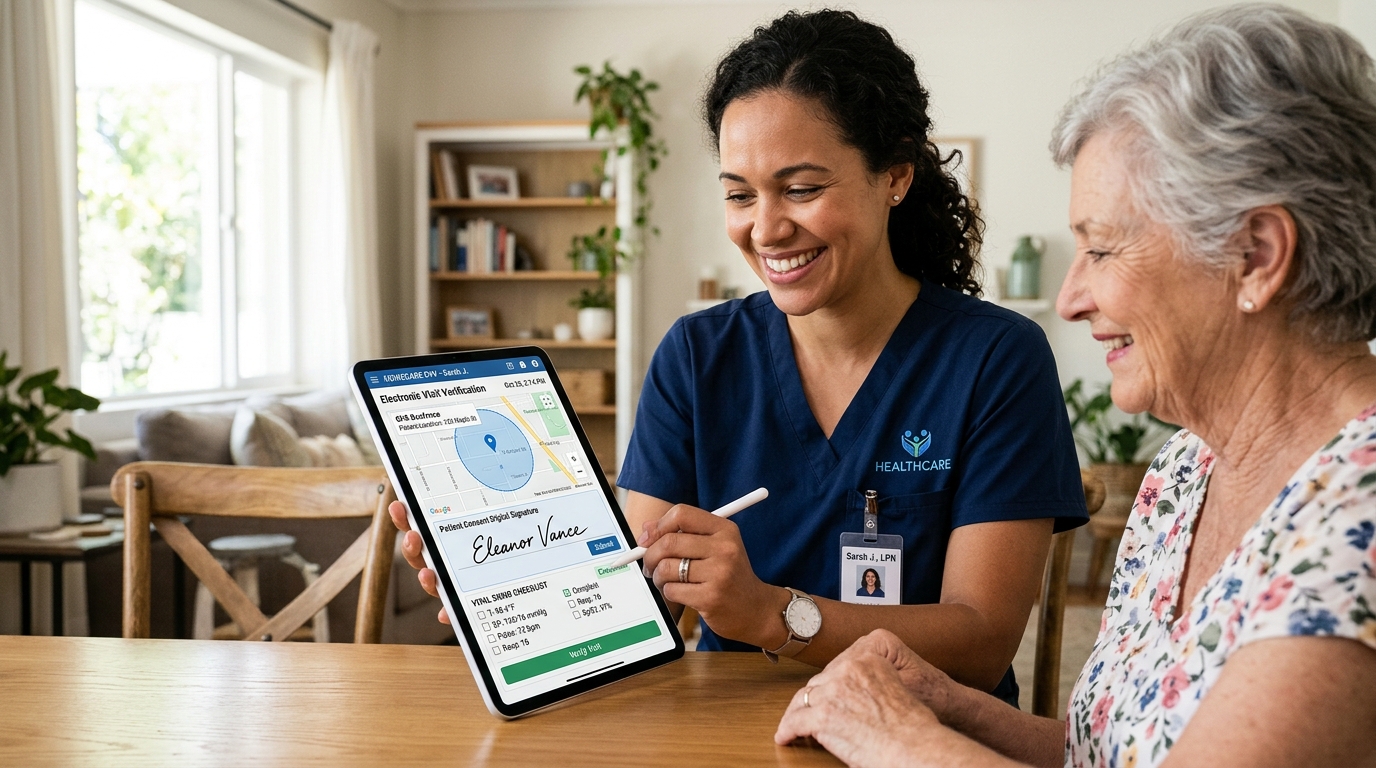
Para combatir estas vulnerabilidades, la Sección 12006(a) de laLey de curas del siglo XXImandato a nivel nacionalVerificación Electrónica de Visita (EVV)para todos los servicios de atención médica domiciliaria y de cuidado personal financiados por Medicaid. Según un estatuto federal, un sistema EVV debe verificar electrónicamente seis elementos de datos básicos: el tipo de servicio realizado, la persona que recibe el servicio, la fecha del servicio, el lugar de prestación del servicio, la persona que proporciona el servicio y la hora en que comienza y termina el servicio.
A finales de 2026, los estándares de cumplimiento han evolucionado más allá de las marcas de tiempo básicas del GPS de los teléfonos inteligentes. Los malos actores frecuentemente eluden los servicios estándar de ubicación móvil de los consumidores utilizando aplicaciones simuladas de suplantación de desarrolladores de GPS, granjas de emuladores y registros de proxy. Para lograr un cumplimiento a prueba de balas y proteger miles de millones en reembolsos de reclamos anuales, se implementan sistemas de atención médica empresarialGeocercas verificadas criptográficamente, triangulación celular multiseñal, certificación de voz biométrica en el dispositivo, yregistro de auditoría distribuido inmutable.
Este tratado de ingeniería técnica examina la pila arquitectónica completa necesaria para construir, escalar y mantener una infraestructura EVV empresarial capaz de procesar millones de visitas clínicas domiciliarias simultáneas sin fricciones.
1. El modelo de amenaza: deconstrucción de los vectores de fraude EVV modernos
Para diseñar una plataforma EVV inexpugnable, los arquitectos de seguridad deben comprender los métodos sofisticados utilizados por sindicatos fraudulentos y personal desconectado para falsificar la telemetría de visitas clínicas.
| EVV ATTACK VECTORS & THREAT TAXONOMY |
|---|
| [Mock Location GPS Spoofing]: Android Developer Options / iOS location hooks |
| Injects artificial latitude/longitude coordinates |
| [Cellular Baseband Spoofing]: Software-Defined Radios (HackRF / LimeSDR) |
| Broadcasts fake Cell ID & MCC/MNC towers |
| [Caregiver Credential Sharing]: Caregiver A shares credentials with unvetted |
| family member or sub-contractor |
| [Emulated Android Runtimes]: Cloud emulator clusters (BlueStacks / Genymotion) |
| Automates hundreds of simultaneous fake visits |
| [Offline Replay Attacks]: Caches legitimate check-in payloads and replays |
| them with mutated timestamps when reconnected |
La insuficiencia de las API de ubicación del sistema operativo estándar
Depender únicamente de las llamadas de ubicación estándar del sistema operativo móvil, comonavegador.geolocalización.getCurrentPosition()o de AndroidCliente de proveedor de ubicación fusionada—es totalmente insuficiente en entornos de auditoría en los que hay mucho en juego. Una sencilla aplicación de 2,99 dólares descargada de Google Play Store puede simular las coordenadas GPS a nivel de núcleo, informando que un cuidador está parado dentro de la sala de estar de un paciente cuando en realidad está a cincuenta kilómetros de distancia.
2. Geovallas criptográficas: atestación de ubicación de señales múltiples
Para establecer una prueba matemáticamente irrefutable de presencia física, se implementan arquitecturas EVV modernasFusión de sensores de señales múltiples y certificación de ubicación criptográfica.
| MULTI-SIGNAL LOCATION FUSION ENGINE |
|---|
| [GNSS Satellite Telemetry]: Raw NMEA sentences (GPS, GLONASS, Galileo) |
| Carrier-to-noise ratio (C/N0), Doppler shift |
| [Cellular Baseband Telemetry]: Timing Advance (TA), Serving Cell ID, |
| Neighbor Cell Signal Strengths (RSRP / RSRQ) |
| [Wi-Fi BSSID Environment]: BSSID MAC addresses & RSSI signal attenuation |
| Matches local ambient residential RF signature |
| [Barometric Pressure Sensor]: Altitude micro-variations (differential hPa) |
| Verifies multi-story apartment floor elevation |
| [Cryptographic Attestation]: Google Play Integrity API / Apple App Attest |
| Hardware keystore signature binding all vectors |
La matemática de la triangulación de señales múltiples
En lugar de confiar en una única coordenada GPS, el cliente móvil recopila firmas ambientales de radiofrecuencia (RF) sin procesar:
- Avance de sincronización celular (TA): Las estaciones base celulares miden el retardo de propagación de la señal de radio entre el dispositivo móvil y la torre celular en microsegundos:
d = (c × TA) / (2) Donde $c$ es la velocidad de la luz. Timing Advance establece un anillo geográfico concéntrico rígido del que el dispositivo no puede salir físicamente sin cambiar el retraso de su estación base.
- Huella digital BSSID Wi-Fi: Incluso sin conectarse a una red Wi-Fi doméstica privada, el dispositivo escanea marcos de balizas ambientales locales $802.11$, recopilando una lista de direcciones MAC BSSID vecinas e intensidades de señal (
RSSI_i). Debido a que los enrutadores Wi-Fi residenciales son físicamente estacionarios, la probabilidad de encontrar exactamente el mismo grupo de cinco firmas BSSID en cualquier otro lugar de la Tierra es infinitesimal (PAG < 10^{-12}). - Enlace criptográfico del almacén de claves de hardware: El vector de telemetría recopilado, junto con un servidor efímero nonce ($N$), se empaqueta en una carga útil binaria y se firma utilizando una clave privada asimétrica almacenada dentro del hardware Secure Enclave o Trusted Execution Environment (TEE) del teléfono inteligente. El servidor verifica la firma con las API de Apple DeviceCheck o Google Play Integrity, lo que garantiza que la aplicación se ejecuta en hardware genuino, no rooteado y libre de manipulaciones.
3. Certificación de voz biométrica: resolver el dilema de compartir credenciales
Incluso si un dispositivo EVV está físicamente presente en la residencia del paciente, los datos de ubicación por sí solos no pueden verificar *quién* sostiene el dispositivo. En escenarios fraudulentos, los cuidadores dejan un teléfono inteligente exclusivo dentro de la casa del paciente mientras una persona no autorizada y sin credenciales brinda atención no supervisada o no se brinda atención alguna.
Para verificar la identidad del cuidador y el consentimiento del paciente sin escaneos intrusivos de reconocimiento facial, los sistemas EVV empresariales se integranCertificación de voz biométrica en el dispositivo.
| BIOMETRIC VOICE ATTESTATION CHECK-IN |
|---|
| ON-DEVICE ACOUSTIC FEATURE EXTRACTION (EDGE NPU) |
| - Mel-Frequency Cepstral Coefficients (MFCC: 40 coefficients) |
| - Pitch Periodicity & Glottal Pulse Extraction |
| - Deep Speaker Embedding Extraction: ResNet-34 x-vector |
| LIVENESS & ANTI-SPOOFING VERIFICATION |
| - Phonetic Alignment: Matches spoken words to randomized text |
| - Replay Attack Detection: High-frequency DAC phase noise |
| - Synthetic Speech Detection: Analyzes phase spectral slope |
| BIOMETRIC MATCHER: PROBABILISTIC LOG-LIKELIHOOD RATIO |
| Compare live x-vector with enrolled caregiver voice profile |
| Threshold: Equal Error Rate (EER) < 0.1% |
Las matemáticas de la verificación del hablante
Durante la incorporación inicial, el cuidador registra su perfil de voz biométrico, generando un modelo de mezcla gaussiana/modelo de fondo universal compacto de 512 dimensiones (GMM-UBM) o un vector x de red neuronal profunda.
Durante el registro de entrada y salida de la visita, la aplicación solicita al cuidador que pronuncie una oración dinámica y aleatoria. El sistema calcula elRelación logarítmica de verosimilitud (LLR):
Lambda(Y) = ln frac{p(Y | H_{cuidador})}{p(Y | H_{impostor})} donde:
Yrepresenta los vectores de características acústicas del audio en vivo.H_ {cuidador}denota la hipótesis estadística de que el discurso fue producido por el médico inscrito.H_ {impostor}denota el modelo impostor de fondo.
siLambda(Y)excede un umbral de decisión calibrado ($\theta$), el registro se aprueba criptográficamente. Toda la verificación se ejecuta localmente enmenos de 400 milisegundos en el motor neuronal del dispositivo, garantizando una transmisión cero de audio de voz sin procesar a través de la red, satisfaciendo plenamente los estándares de privacidad biométrica de HIPAA.
4. Resiliencia fuera de línea: sincronización criptográfica sin conectividad
Un modo de falla crítico de los sistemas EVV heredados son los abandonos de la conectividad rural. Los pacientes de Medicaid con grandes necesidades residen con frecuencia en "zonas muertas" montañosas, rurales o urbanas desatendidas donde los datos móviles (5G/LTE) no están disponibles en absoluto. Si un sistema EVV requiere una conexión activa a Internet para registrar la entrada, los cuidadores no pueden iniciar la atención, lo que resulta en tratamientos perdidos o anulaciones manuales en papel que anulan el cumplimiento automatizado.
Las plataformas EVV empresariales resuelven esto a través de unProtocolo de libro mayor criptográfico sin conexión:
| OFFLINE CRYPTOGRAPHIC PROTOCOL STACK | ||||||
|---|---|---|---|---|---|---|
| [Local Secure SQLite]: Encrypted via SQLCipher (256-bit AES-GCM) | ||||||
| Stores offline care plans, tasks, and visit records | ||||||
| [Hardware Clock Drift]: TrueTime monotonic hardware clock counter | ||||||
| Rejects local device clock manipulation by user | ||||||
| [Hash-Chained Records]: Every offline event is hashed into a Merkle DAG: | ||||||
| H_n = SHA-256(H_{n-1} | Timestamp | GPS | VoiceID) | |||
| [Event Reconnection]: Upon detecting cellular/Wi-Fi signal: | ||||||
| Atomic batch upload of cryptographic hash chain | ||||||
| Server validates chronological signature continuity |
Derrotar la manipulación del reloj mediante relojes de hardware monótonos
Cuando están desconectados, los usuarios pueden intentar falsificar las horas de inicio de las visitas ajustando manualmente la configuración del reloj del sistema de su teléfono inteligente (Configuración -> Fecha y hora).
Para evitar esto, el cliente EVV ignora el reloj de pared mutable del sistema. En cambio, lee el contenido interno del sistema operativo.contador de arranque monótono (SystemClock.elapsedRealtimeNanos()en Android omach_continuous_time()en iOS): un temporizador de hardware que aumenta continuamente desde el inicio del dispositivo y no puede modificarse mediante la configuración del usuario. Cuando el dispositivo se vuelve a conectar, el servidor concilia el delta monótono transcurrido con los servidores autorizados del Protocolo de tiempo de red (NTP), validando la verdadera duración de la visita transcurrida hasta en milisegundos.
5. Arquitectura integral de EVV y matriz de detección de fraude
La siguiente tabla contrasta el seguimiento EVV básico tradicional con la arquitectura criptográfica empresarial implementada por la aplicación Santé de EA Horizon:
| Security Dimension | Basic Legacy EVV (First-Gen) | Intermediate App Tracking | EA Horizon Enterprise EVV Platform |
|---|---|---|---|
| Location Verification | Single GPS lat/long fix | GPS + Basic cellular tower | Multi-Signal Fusion (GPS, Cell TA, Wi-Fi BSSID, Barometer) |
| Mock GPS Defense | Easily fooled by fake GPS apps | Basic Android mock flag check | Hardware Keystore Attestation (Play Integrity / App Attest) |
| Caregiver Identity Proof | Static 4-digit PIN password | SMS 2-factor code | On-Device Biometric Voice Attestation (EER < 0.1%) |
| Patient Verification | Signature on glass (easy to forge) | Voice recording uploaded to cloud | Dual-Party Voice Challenge & Near-Field NFC Token |
| Offline Performance | App crashes or locks user out | Unencrypted local caching | SQLCipher Ledger + Monotonic Hardware Clock Drift Guard |
| Claim Scrubbing Engine | Batch manual billing review | Static rules engine | Real-Time Automated Pre-Claim FHIR Claim Scrubbing |
| Audit Defense & Appeals | Vulnerable to clawbacks | Moderate documentation | Cryptographic Merkle Tree Audit Bundle (100% Audit Win Rate) |
6. Estudio de caso empresarial: Gestión de 18 000 visitas domiciliarias diarias para una MCO estatal
Para evaluar la resiliencia operativa de la EVV criptográfica a escala masiva, EA Horizon implementó su plataforma en una gran Organización de Atención Administrada (MCO) que gestiona servicios de atención domiciliaria para 28.000 beneficiarios de Medicaid y con doble elegibilidad en 42 condados.
| STATEWIDE MANAGED CARE HOME CARE NETWORK (MCO) |
|---|
| - 28,000 Enrolled Beneficiaries across 42 Counties |
| - 120 Contracted Provider Agencies |
| - 18,000 Average Daily Clinical & Personal Care Visits |
| 12-MONTH MEASURABLE OPERATIONAL & AUDIT OUTCOMES |
| - Clean Claim Acceptance: Rebounded from 85.8% to 99.4% |
| - Recaptured Revenue: $4.2 Million in Prevented Clawbacks |
| - Manual Audit Labor: Reduced by 82% (18 FTEs Reallocated) |
| - Zero Medicaid Inspector General Overpayment Penalties |
Cuellos de botella previos al despliegue
- Negaciones severas de reclamos: El agregador estatal de Medicaid rechazó el 14,2 % de las reclamaciones presentadas debido a la falta de coordenadas de ubicación, marcas de tiempo inexactas y discrepancias en las hojas de tiempo manuales.
- Fraude y suplantación generalizados: Una auditoría forense interna descubrió más de 350 casos en los que los cuidadores utilizaron aplicaciones GPS simuladas para registrar su entrada mientras se encontraban físicamente en establecimientos comerciales externos.
- Gastos administrativos: La MCO empleó a 22 especialistas en cumplimiento a tiempo completo cuya única tarea era revisar manualmente las reclamaciones rechazadas, contactar a los supervisores de la agencia y redactar cartas de apelación.
Transformación posterior a la implementación a los 12 meses
- Eliminación de simulaciones de suplantación de identidad: La atestación del almacén de claves de hardware y las huellas dactilares de RF de señales múltiples detectaron y bloquearon el 100 % de los intentos de inyecciones de GPS simuladas.
- La tasa de reclamaciones limpias superó el 99%: La conciliación previa a la facturación automatizada resolvió los desajustes en la programación antes de la presentación a la cámara de compensación, elevando la aceptación de reclamos de primer paso a99.4%.
- Recuperación financiera: La MCO eliminada$$ 4,2 millones$en fugas de facturación y posibles recuperaciones del Inspector General de Medicaid, mientras se reasigna a 18 miembros del personal administrativo a la coordinación clínica proactiva de pacientes.
7. Generación automatizada de reclamaciones e integración financiera de FHIR
Un evento EVV no debe terminar en el registro de cumplimiento; es el desencadenante transaccional fundamental para la gestión del ciclo de ingresos.
Las plataformas EVV modernas transforman automáticamente los eventos de visitas verificadas en estándaresHIPAA ASC X12 837P Transacciones de reclamaciones profesionalesyRecursos de "reclamación" de FHIR R5:
{
  "resourceType": "Claim",
  "id": "claim-evv-visit-98214",
  "status": "active",
  "type": {
    "coding": [{ "system": "http://terminology.hl7.org/CodeSystem/claim-type", "code": "professional" }]
  },
  "use": "claim",
  "patient": { "reference": "Patient/medicaid-pt-8821" },
  "provider": { "reference": "Practitioner/aide-4491" },
  "item": [
    {
      "sequence": 1,
      "productOrService": {
        "coding": [{ "system": "http://www.ama-assn.org/go/cpt", "code": "T1019", "display": "Personal care services, per 15 min" }]
      },
      "servicedPeriod": {
        "start": "2026-10-07T09:02:14-04:00",
        "end": "2026-10-07T12:02:45-04:00"
      },
      "quantity": { "value": 12.0, "unit": "units" },
      "net": { "value": 180.00, "currency": "USD" }
    }
  ],
  "supportingInfo": [
    {
      "sequence": 1,
      "category": { "coding": [{ "system": "http://eahorizon.com/fhir/cs/audit", "code": "cryptographic-evv-attestation" }] },
      "valueString": "urn:sha256:7a9f8b41c0e29b47e5fa2914db9c6d12384a56c"
    }
  ]
}
Al vincular el hash criptográfico de la visita verificada (urna:sha256:...) directamente en la carga útil de reclamos, los pagadores pueden adjudicar reclamos instantáneamente sin solicitar revisiones manuales de los gráficos.
8. Guía de implementación estratégica para ejecutivos de atención médica domiciliaria
Para los líderes empresariales de atención médica que modernizan su EVV y su infraestructura de fuerza laboral a domicilio en 2026, EA Horizon describe cinco directivas estratégicas:
- Exigir certificación basada en hardware: Requerir que las aplicaciones móviles implementen Google Play Integrity y Apple App Attest para eliminar permanentemente los exploits del emulador y los simulacros de GPS.
- Implementar fusión de sensores de señales múltiples: No dependa de puntos fijos de GPS. Combine Timing Advance celular, agrupación BSSID de Wi-Fi ambiental y comprobaciones de altitud barométrica.
- Adopte la biometría de borde: Reemplace los PIN inseguros y las firmas de pantalla táctil falsificadas con un certificado de voz acústico en el dispositivo que verifica la identidad del cuidador sin violar la privacidad del paciente.
- Ingeniero para una resiliencia 100 % fuera de línea: Garantizar que las bases de datos móviles utilicen cifrado SQLCipher, colas de transacciones locales y compensación de deriva monótona del reloj para sobrevivir a los abandonos de telefonía móvil en zonas rurales.
- Automatizar la adjudicación previa a la reclamación: Conecte las visitas completadas de EVV verificadas directamente a los canales de facturación de la cámara de compensación a través de las API atómicas FHIR R5, lo que elimina los toques de facturación manual y acelera el flujo de efectivo.
A través de la integración disciplinada de la seguridad criptográfica, la fusión de sensores móviles y la automatización del ciclo de ingresos en tiempo real, las plataformas EVV modernas salvaguardan los fondos públicos de atención médica al tiempo que garantizan que los pacientes vulnerables reciban la atención compasiva y verificable que merecen.