Elektronische Besuchsverifizierung (EVV) im großen Maßstab: kryptografisches GPS-Geofencing, biometrische Sprachbescheinigung und Compliance bei der Betrugsbekämpfung
Die Bereitstellung dezentraler häuslicher Gesundheitsfürsorge, persönlicher Pflegedienste (PCS) sowie häuslicher und gemeindebasierter Dienste (HCBS) stellt den am schnellsten wachsenden Sektor der modernen Gesundheitswirtschaft dar. Angespornt durch eine alternde Weltbevölkerung, steigende Kosten für institutionelle Einrichtungen und den Wunsch der Patienten, vor Ort zu altern, finden täglich Millionen von klinischen Eingriffen in Privatwohnungen und nicht in Akutstationen von Krankenhäusern statt.
Der Betrieb einer verteilten Belegschaft im Gesundheitswesen über Millionen von geografisch verteilten Wohnsitzen birgt jedoch enorme Compliance-, Prüfungs- und Betrugsrisiken. In der Vergangenheit verließen sich häusliche Gesundheitsämter auf Stundenzettel in Papierform, manuelle Unterschriften und periodische telefonische Check-ins. Bei diesen alten Mechanismen kam es häufig zu Abrechnungsmissbrauch, einschließlich „Geisterabrechnungen“ (Einreichen von Medicaid-Anträgen für nie erbrachte Leistungen), Stundenrundung der Inflation und Identitätsdiebstahl von Pflegekräften.
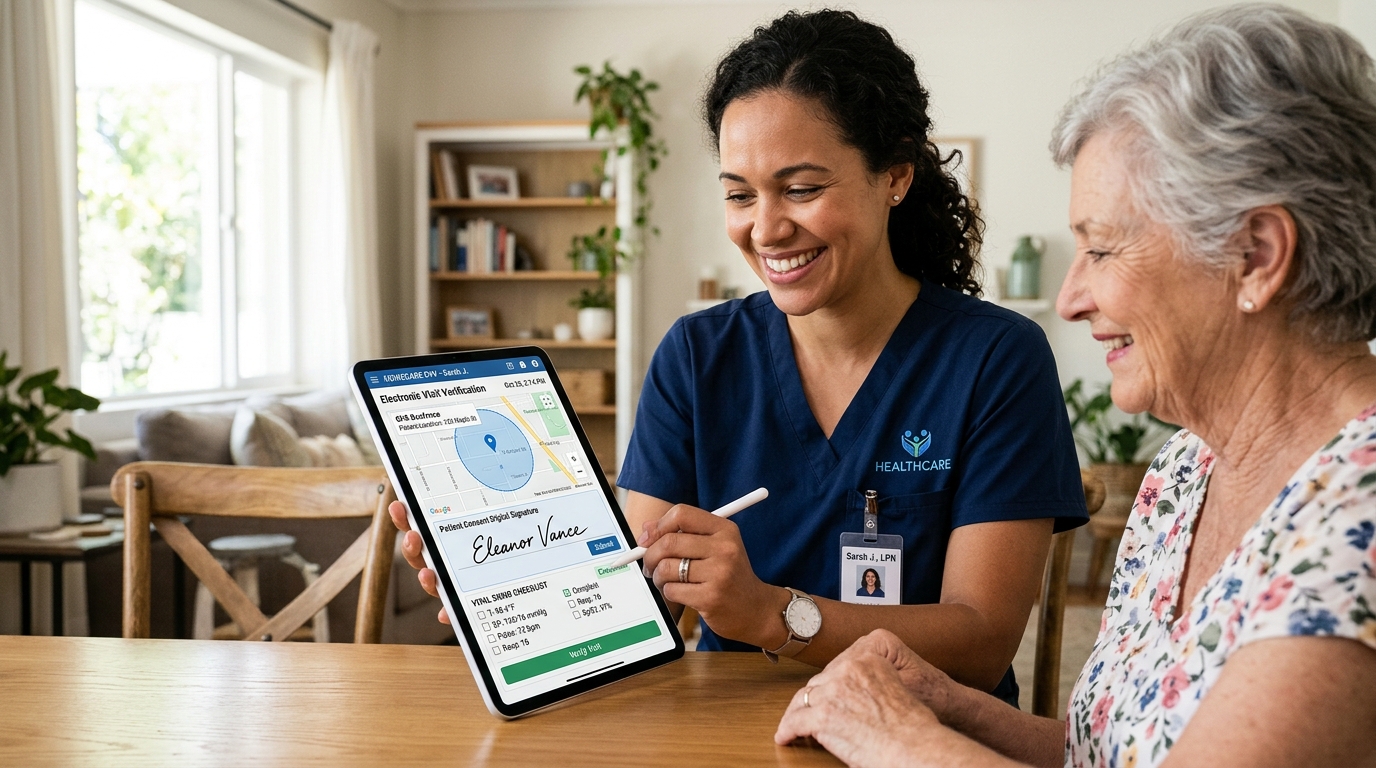
Um diese Schwachstellen zu bekämpfen, gilt Abschnitt 12006(a) derGesetz über Heilmittel des 21. Jahrhundertsbundesweit vorgeschriebenElektronische Besuchsverifizierung (EVV)für alle von Medicaid finanzierten persönlichen Pflege- und häuslichen Pflegedienste. Laut Bundesgesetz muss ein EVV-System sechs Kerndatenelemente elektronisch überprüfen: die Art der erbrachten Leistung, die Person, die die Leistung erhält, das Datum der Leistung, den Ort der Leistungserbringung, die Person, die die Leistung erbringt, und den Zeitpunkt, zu dem die Leistung beginnt und endet.
Ende 2026 haben sich die Compliance-Standards über die grundlegenden GPS-Zeitstempel von Smartphones hinaus entwickelt. Kriminelle umgehen häufig standardmäßige mobile Ortungsdienste für Verbraucher, indem sie gefälschte GPS-Entwickler-Spoofing-Apps, Emulatorfarmen und Proxy-Check-ins verwenden. Um eine lückenlose Compliance zu gewährleisten und Milliarden an jährlichen Schadensersatzansprüchen zu schützen, werden betriebliche Gesundheitssysteme eingesetztkryptografisch verifiziertes Geofencing, Multisignal-Zelltriangulation, Biometrische Sprachbescheinigung auf dem Gerät, undunveränderliche verteilte Audit-Protokollierung.
Diese technische Abhandlung untersucht den gesamten Architekturstapel, der für den Aufbau, die Skalierung und die Wartung einer Unternehmens-EVV-Infrastruktur erforderlich ist, die in der Lage ist, Millionen gleichzeitiger Hausbesuche ohne Reibungsverluste zu verarbeiten.
1. Das Bedrohungsmodell: Dekonstruktion moderner EVV-Betrugsvektoren
Um eine unangreifbare EVV-Plattform zu entwickeln, müssen Sicherheitsarchitekten die ausgeklügelten Methoden verstehen, die betrügerische Syndikate und unmotiviertes Personal nutzen, um die Telemetrie bei klinischen Besuchen zu fälschen.
| EVV ATTACK VECTORS & THREAT TAXONOMY |
|---|
| [Mock Location GPS Spoofing]: Android Developer Options / iOS location hooks |
| Injects artificial latitude/longitude coordinates |
| [Cellular Baseband Spoofing]: Software-Defined Radios (HackRF / LimeSDR) |
| Broadcasts fake Cell ID & MCC/MNC towers |
| [Caregiver Credential Sharing]: Caregiver A shares credentials with unvetted |
| family member or sub-contractor |
| [Emulated Android Runtimes]: Cloud emulator clusters (BlueStacks / Genymotion) |
| Automates hundreds of simultaneous fake visits |
| [Offline Replay Attacks]: Caches legitimate check-in payloads and replays |
| them with mutated timestamps when reconnected |
Die Unzulänglichkeit der Standard-OS-Standort-APIs
Verlassen Sie sich ausschließlich auf standardmäßige Standortaufrufe mobiler Betriebssysteme, z. Bnavigator.geolocation.getCurrentPosition()oder AndroidFusedLocationProviderClient– ist in anspruchsvollen Prüfungsumgebungen völlig unzureichend. Eine einfache 2,99-Dollar-Anwendung, die aus dem Google Play Store heruntergeladen wird, kann GPS-Koordinaten auf Kernel-Ebene simulieren und melden, dass eine Pflegekraft im Wohnzimmer eines Patienten steht, obwohl dieser tatsächlich dreißig Meilen entfernt ist.
2. Kryptografisches Geofencing: Standortnachweis mit mehreren Signalen
Um einen mathematisch unwiderlegbaren Nachweis der physischen Präsenz zu erbringen, kommen moderne EVV-Architekturen zum EinsatzMultisignal-Sensorfusion und kryptografische Standortbestätigung.
| MULTI-SIGNAL LOCATION FUSION ENGINE |
|---|
| [GNSS Satellite Telemetry]: Raw NMEA sentences (GPS, GLONASS, Galileo) |
| Carrier-to-noise ratio (C/N0), Doppler shift |
| [Cellular Baseband Telemetry]: Timing Advance (TA), Serving Cell ID, |
| Neighbor Cell Signal Strengths (RSRP / RSRQ) |
| [Wi-Fi BSSID Environment]: BSSID MAC addresses & RSSI signal attenuation |
| Matches local ambient residential RF signature |
| [Barometric Pressure Sensor]: Altitude micro-variations (differential hPa) |
| Verifies multi-story apartment floor elevation |
| [Cryptographic Attestation]: Google Play Integrity API / Apple App Attest |
| Hardware keystore signature binding all vectors |
Die Mathematik der Multisignal-Triangulation
Anstatt einer einzelnen GPS-Koordinate zu vertrauen, sammelt der mobile Client rohe Umgebungssignaturen im Hochfrequenzbereich (RF):
- Mobilfunk-Timing-Advance (TA): Mobilfunkbasisstationen messen die Ausbreitungsverzögerung des Funksignals zwischen dem Mobilgerät und dem Mobilfunkmast in Mikrosekunden:
d = (c × TA) / (2) Wobei $c$ die Lichtgeschwindigkeit ist. Timing Advance erstellt einen starren konzentrischen geografischen Ring, den das Gerät physisch nicht verlassen kann, ohne die Verzögerung seiner Basisstation zu ändern.
- Wi-Fi-BSSID-Fingerabdruck: Auch ohne Verbindung zu einem privaten Wi-Fi-Heimnetzwerk scannt das Gerät lokale Umgebungs-Beacon-Frames im Wert von 802,11 $ und sammelt eine Liste benachbarter BSSID-MAC-Adressen und Signalstärken (
RSSI_i). Da WLAN-Router für Privathaushalte physisch stationär sind, ist die Wahrscheinlichkeit, irgendwo anders auf der Erde auf genau denselben Cluster von fünf BSSID-Signaturen zu stoßen, verschwindend gering (P < 10^{-12}). - Kryptografische Hardware-Keystore-Bindung: Der gesammelte Telemetrievektor wird – zusammen mit einer kurzlebigen, einmal verwendbaren Server-Nonce ($N$) – in eine binäre Nutzlast gepackt und mit einem asymmetrischen privaten Schlüssel signiert, der in der sicheren Hardware-Enklave oder Trusted Execution Environment (TEE) des Smartphones gespeichert ist. Der Server überprüft die Signatur anhand der Apple DeviceCheck- oder Google Play Integrity APIs und garantiert so, dass die Anwendung auf echter, nicht gerooteter und manipulationsfreier Hardware ausgeführt wird.
3. Biometrische Sprachbescheinigung: Lösung des Dilemmas bei der gemeinsamen Nutzung von Anmeldeinformationen
Selbst wenn ein EVV-Gerät physisch am Wohnort des Patienten vorhanden ist, können Standortdaten allein nicht überprüfen, wer das Gerät in der Hand hält. In betrügerischen Szenarien lassen Pflegekräfte ein spezielles Smartphone im Haus des Patienten zurück, während eine ungeprüfte, nicht autorisierte Person unüberwachte oder gar keine Pflege leistet.
Um die Identität des Pflegepersonals und die Zustimmung des Patienten ohne aufdringliche Gesichtserkennungsscans zu überprüfen, werden Unternehmens-EVV-Systeme integriertBiometrische Sprachbescheinigung auf dem Gerät.
| BIOMETRIC VOICE ATTESTATION CHECK-IN |
|---|
| ON-DEVICE ACOUSTIC FEATURE EXTRACTION (EDGE NPU) |
| - Mel-Frequency Cepstral Coefficients (MFCC: 40 coefficients) |
| - Pitch Periodicity & Glottal Pulse Extraction |
| - Deep Speaker Embedding Extraction: ResNet-34 x-vector |
| LIVENESS & ANTI-SPOOFING VERIFICATION |
| - Phonetic Alignment: Matches spoken words to randomized text |
| - Replay Attack Detection: High-frequency DAC phase noise |
| - Synthetic Speech Detection: Analyzes phase spectral slope |
| BIOMETRIC MATCHER: PROBABILISTIC LOG-LIKELIHOOD RATIO |
| Compare live x-vector with enrolled caregiver voice profile |
| Threshold: Equal Error Rate (EER) < 0.1% |
Die Mathematik der Sprecherverifizierung
Beim ersten Onboarding registriert die Pflegekraft ihr biometrisches Stimmprofil und generiert ein kompaktes 512-dimensionales Gaußsches Mischungsmodell/Universal Background Model (GMM-UBM) oder einen tiefen neuronalen Netzwerk-X-Vektor.
Beim Ein- und Auschecken fordert die App die Pflegekraft auf, einen dynamischen, zufälligen Satz zu sprechen. Das System berechnet dieLog-Likelihood-Verhältnis (LLR):
Lambda(Y) = ln frac{p(Y | H_{Betreuer})}{p(Y | H_{Betrüger})} Wo:
Ystellt die akustischen Merkmalsvektoren des Live-Audios dar.H_{Betreuer}bezeichnet die statistische Hypothese, dass die Rede vom eingeschriebenen Kliniker gehalten wurde.H_{Betrüger}bezeichnet das Hintergrundbetrügermodell.
WennLambda(Y)einen kalibrierten Entscheidungsschwellenwert ($\theta$) überschreitet, wird der Check-in kryptografisch genehmigt. Die gesamte Verifizierung wird lokal in ausgeführtunter 400 Millisekunden auf der neuronalen Engine des Geräts, was garantiert, dass keine Übertragung von rohem Sprachaudio über das Netzwerk erfolgt und die biometrischen Datenschutzstandards der HIPAA vollständig erfüllt werden.
4. Offline-Ausfallsicherheit: kryptografische Synchronisierung ohne Konnektivität
Ein kritischer Fehlermodus älterer EVV-Systeme sind Verbindungsausfälle in ländlichen Gebieten. Medicaid-Patienten mit hohem Bedarf leben häufig in bergigen, ländlichen oder unterversorgten städtischen „toten Zonen“, in denen Mobilfunkdaten (5G/LTE) überhaupt nicht verfügbar sind. Wenn ein EVV-System zum Anmelden eine aktive Internetverbindung erfordert, wird das Pflegepersonal daran gehindert, die Pflege einzuleiten, was zu verpassten Behandlungen oder manuellen Papierüberschreibungen führt, die die automatische Compliance ungültig machen.
Enterprise-EVV-Plattformen lösen dieses Problem über eineOffline-Krypto-Ledger-Protokoll:
| OFFLINE CRYPTOGRAPHIC PROTOCOL STACK | ||||||
|---|---|---|---|---|---|---|
| [Local Secure SQLite]: Encrypted via SQLCipher (256-bit AES-GCM) | ||||||
| Stores offline care plans, tasks, and visit records | ||||||
| [Hardware Clock Drift]: TrueTime monotonic hardware clock counter | ||||||
| Rejects local device clock manipulation by user | ||||||
| [Hash-Chained Records]: Every offline event is hashed into a Merkle DAG: | ||||||
| H_n = SHA-256(H_{n-1} | Timestamp | GPS | VoiceID) | |||
| [Event Reconnection]: Upon detecting cellular/Wi-Fi signal: | ||||||
| Atomic batch upload of cryptographic hash chain | ||||||
| Server validates chronological signature continuity |
Taktmanipulation durch monotone Hardware-Uhren verhindern
Wenn Benutzer offline sind, versuchen sie möglicherweise, die Startzeiten von Besuchen zu fälschen, indem sie die Systemuhreinstellungen ihres Smartphones manuell anpassen (Einstellungen -> Datum und Uhrzeit).
Um dies zu verhindern, ignoriert der EVV-Client die veränderbare Systemwanduhr. Stattdessen liest es die internen Daten des Betriebssystemsmonotoner Stiefelzähler (SystemClock.elapsedRealtimeNanos()auf Android bzwmach_continuous_time()unter iOS) – ein Hardware-Timer, der beim Gerätestart kontinuierlich erhöht wird und nicht durch Benutzereinstellungen geändert werden kann. Wenn das Gerät die Verbindung wiederherstellt, gleicht der Server das verstrichene monotone Delta mit autorisierenden NTP-Servern (Network Time Protocol) ab und validiert so die tatsächliche verstrichene Besuchsdauer auf die Millisekunde genau.
5. Umfassende EVV-Architektur und Betrugserkennungsmatrix
Die folgende Tabelle vergleicht die traditionelle grundlegende EVV-Verfolgung mit der kryptografischen Unternehmensarchitektur, die von der Santé-App von EA Horizon bereitgestellt wird:
| Security Dimension | Basic Legacy EVV (First-Gen) | Intermediate App Tracking | EA Horizon Enterprise EVV Platform |
|---|---|---|---|
| Location Verification | Single GPS lat/long fix | GPS + Basic cellular tower | Multi-Signal Fusion (GPS, Cell TA, Wi-Fi BSSID, Barometer) |
| Mock GPS Defense | Easily fooled by fake GPS apps | Basic Android mock flag check | Hardware Keystore Attestation (Play Integrity / App Attest) |
| Caregiver Identity Proof | Static 4-digit PIN password | SMS 2-factor code | On-Device Biometric Voice Attestation (EER < 0.1%) |
| Patient Verification | Signature on glass (easy to forge) | Voice recording uploaded to cloud | Dual-Party Voice Challenge & Near-Field NFC Token |
| Offline Performance | App crashes or locks user out | Unencrypted local caching | SQLCipher Ledger + Monotonic Hardware Clock Drift Guard |
| Claim Scrubbing Engine | Batch manual billing review | Static rules engine | Real-Time Automated Pre-Claim FHIR Claim Scrubbing |
| Audit Defense & Appeals | Vulnerable to clawbacks | Moderate documentation | Cryptographic Merkle Tree Audit Bundle (100% Audit Win Rate) |
6. Unternehmensfallstudie: Verwaltung von 18.000 täglichen Hausbesuchen für ein landesweites MCO
Um die betriebliche Belastbarkeit des kryptografischen EVV in großem Maßstab zu bewerten, hat EA Horizon seine Plattform in einer großen Managed-Care-Organisation (MCO) eingesetzt, die häusliche Pflegedienste für 28.000 Medicaid- und doppelt berechtigte Leistungsempfänger in 42 Landkreisen verwaltet.
| STATEWIDE MANAGED CARE HOME CARE NETWORK (MCO) |
|---|
| - 28,000 Enrolled Beneficiaries across 42 Counties |
| - 120 Contracted Provider Agencies |
| - 18,000 Average Daily Clinical & Personal Care Visits |
| 12-MONTH MEASURABLE OPERATIONAL & AUDIT OUTCOMES |
| - Clean Claim Acceptance: Rebounded from 85.8% to 99.4% |
| - Recaptured Revenue: $4.2 Million in Prevented Clawbacks |
| - Manual Audit Labor: Reduced by 82% (18 FTEs Reallocated) |
| - Zero Medicaid Inspector General Overpayment Penalties |
Engpässe vor der Bereitstellung
- Schwere Ablehnung von Ansprüchen: Der staatliche Medicaid-Aggregator lehnte 14,2 % der eingereichten Anträge aufgrund fehlender Standortkoordinaten, ungenauer Zeitstempel und manueller Abweichungen von den Arbeitszeitnachweisen ab.
- Weitverbreiteter Betrug und Spoofing: Eine interne forensische Prüfung deckte über 350 Fälle auf, in denen Pflegekräfte gefälschte GPS-Anwendungen nutzten, um sich einzustempeln, während sie sich physisch in externen kommerziellen Einrichtungen aufhielten.
- Verwaltungsaufwand: Das MCO beschäftigte 22 Vollzeit-Compliance-Spezialisten, deren einzige Aufgabe darin bestand, abgelehnte Anträge manuell zu prüfen, die Vorgesetzten der Behörden zu kontaktieren und Einspruchsschreiben zu verfassen.
Transformation nach der Bereitstellung nach 12 Monaten
- Beseitigung von Schein-Spoofing: Hardware-Keystore-Nachweis und Multisignal-RF-Fingerprinting erkannten und blockierten 100 % der versuchten Schein-GPS-Injektionen.
- Clean Claim Rate übersteigt 99 %: Die automatisierte Abstimmung vor der Rechnungsstellung behebt Planungskonflikte vor der Einreichung bei der Clearingstelle und erhöht die Annahme von Ansprüchen im ersten Durchgang auf99.4%.
- Finanzielle Amortisation: Das MCO eliminiert4,2 Millionen US-Dollarzu Abrechnungsverlusten und möglichen Rückforderungen durch den Generalinspekteur von Medicaid, während gleichzeitig 18 Verwaltungsmitarbeiter für die proaktive klinische Koordinierung der Patienten neu zugewiesen wurden.
7. Automatisierte Anspruchsgenerierung und FHIR-Finanzintegration
Ein EVV-Ereignis sollte bei der Compliance-Protokollierung nicht enden; Es ist der grundlegende Transaktionsauslöser für das Umsatzzyklusmanagement.
Moderne EVV-Plattformen wandeln verifizierte Besuchsereignisse automatisch in Standard umHIPAA ASC X12 837P Professional Claim-TransaktionenundFHIR R5 „Claim“-Ressourcen:
{
  "resourceType": "Claim",
  "id": "claim-evv-visit-98214",
  "status": "active",
  "type": {
    "coding": [{ "system": "http://terminology.hl7.org/CodeSystem/claim-type", "code": "professional" }]
  },
  "use": "claim",
  "patient": { "reference": "Patient/medicaid-pt-8821" },
  "provider": { "reference": "Practitioner/aide-4491" },
  "item": [
    {
      "sequence": 1,
      "productOrService": {
        "coding": [{ "system": "http://www.ama-assn.org/go/cpt", "code": "T1019", "display": "Personal care services, per 15 min" }]
      },
      "servicedPeriod": {
        "start": "2026-10-07T09:02:14-04:00",
        "end": "2026-10-07T12:02:45-04:00"
      },
      "quantity": { "value": 12.0, "unit": "units" },
      "net": { "value": 180.00, "currency": "USD" }
    }
  ],
  "supportingInfo": [
    {
      "sequence": 1,
      "category": { "coding": [{ "system": "http://eahorizon.com/fhir/cs/audit", "code": "cryptographic-evv-attestation" }] },
      "valueString": "urn:sha256:7a9f8b41c0e29b47e5fa2914db9c6d12384a56c"
    }
  ]
}
Durch die Bindung des kryptografischen Hashs des verifizierten Besuchs (urne:sha256:...) direkt in die Anspruchsnutzlast einbinden, können Kostenträger sofort über Ansprüche entscheiden, ohne manuelle Diagrammüberprüfungen anzufordern.
8. Strategischer Implementierungsleitfaden für Führungskräfte im Bereich Home Health
Für führende Unternehmen im Gesundheitswesen, die im Jahr 2026 ihre EVV- und Home-Workforce-Infrastruktur modernisieren, skizziert EA Horizon fünf strategische Richtlinien:
- Fordern Sie einen Hardware-Rooted-Nachweis an: Mobile Anwendungen müssen Google Play Integrity und Apple App Attest implementieren, um Emulator- und Schein-GPS-Exploits dauerhaft zu eliminieren.
- Setzen Sie Multi-Signal-Sensorfusion ein: Verlassen Sie sich nicht auf Einzelpunkt-GPS-Fixes. Kombinieren Sie Mobilfunk-Timing Advance, Umgebungs-WLAN-BSSID-Clustering und barometrische Höhenprüfungen.
- Führen Sie Edge-Biometrie ein: Ersetzen Sie unsichere PINs und gefälschte Touchscreen-Signaturen durch eine akustische Sprachbestätigung auf dem Gerät, die die Identität des Pflegepersonals überprüft, ohne die Privatsphäre des Patienten zu verletzen.
- Ingenieur für 100 % Offline-Resilienz: Stellen Sie sicher, dass mobile Datenbanken SQLCipher-Verschlüsselung, lokale Transaktionswarteschlangen und monotone Taktabweichungskompensation nutzen, um Mobilfunkausfälle in ländlichen Gebieten zu überstehen.
- Automatisieren Sie die Schadensentscheidung im Vorfeld: Verknüpfen Sie verifizierte EVV-Besuchsabschlüsse über atomare FHIR R5-APIs direkt mit den Abrechnungsleitungen der Clearingstelle, wodurch manuelle Abrechnungsvorgänge entfallen und der Cashflow beschleunigt wird.
Durch die disziplinierte Integration von kryptografischer Sicherheit, mobiler Sensorfusion und Automatisierung des Umsatzzyklus in Echtzeit schützen moderne EVV-Plattformen die öffentlichen Gesundheitsfonds und stellen gleichzeitig sicher, dass gefährdete Patienten die mitfühlende, nachweisbare Versorgung erhalten, die sie verdienen.