Verifica elettronica delle visite (EVV) su larga scala: geofencing GPS crittografico, attestazione vocale biometrica e conformità antifrode
L’erogazione di assistenza sanitaria domiciliare decentralizzata, servizi di cura personale (PCS) e servizi domiciliari e comunitari (HCBS) rappresenta il settore in più rapida crescita della moderna economia sanitaria. Spinti dall’invecchiamento della popolazione globale, dall’aumento dei costi delle strutture istituzionali e dalle preferenze dei pazienti per l’invecchiamento in loco, milioni di interventi clinici quotidiani hanno luogo all’interno di case private piuttosto che nei reparti ospedalieri per acuti.
Tuttavia, la gestione di una forza lavoro sanitaria distribuita in milioni di residenze geograficamente disperse crea enormi rischi di conformità, audit e frode. Storicamente, le agenzie sanitarie a domicilio si affidavano a fogli di presenza cartacei, firme manuali e check-in telefonici episodici. Questi meccanismi legacy erano pieni di abusi nella fatturazione, inclusa la "fatturazione fantasma" (presentazione di richieste di assistenza Medicaid per servizi mai resi), orari di arrotondamento dell'inflazione e furto di identità degli operatori sanitari.
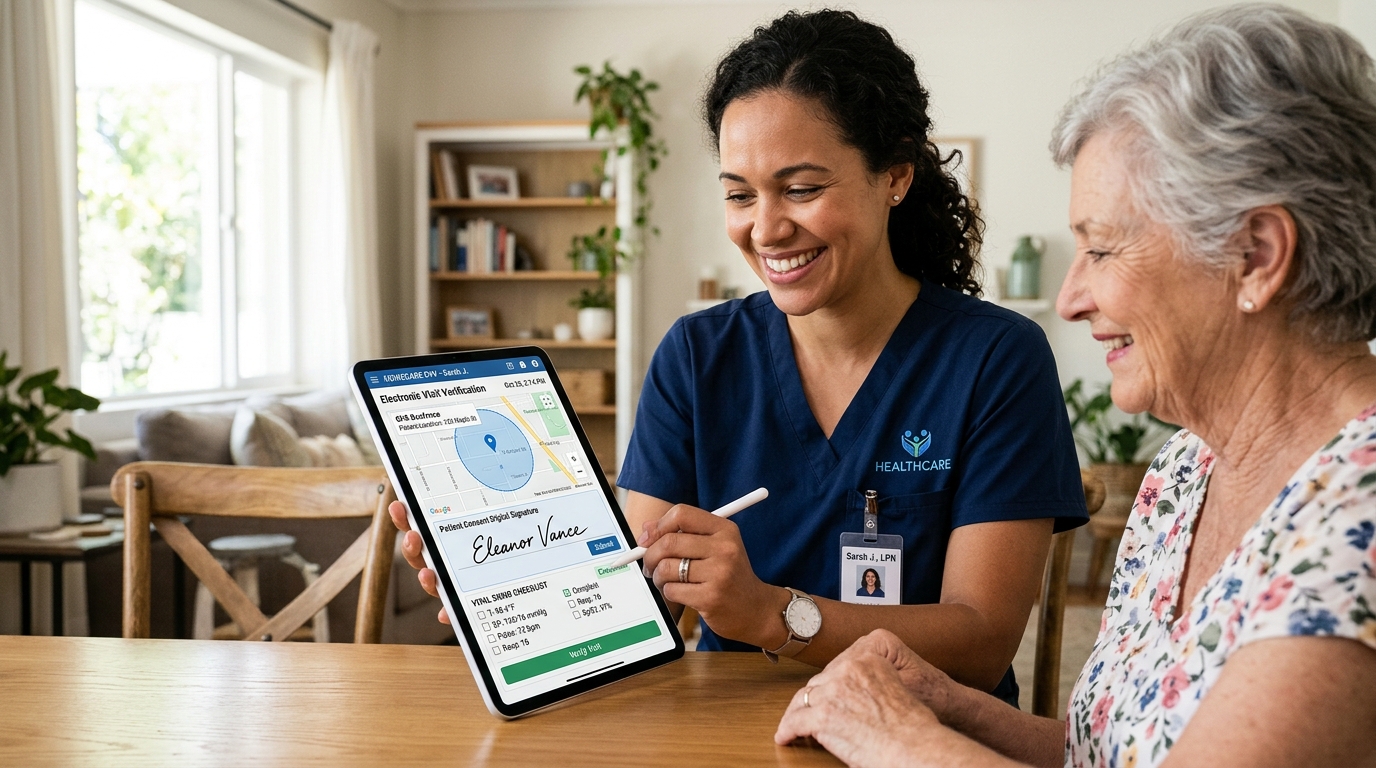
Per combattere queste vulnerabilità, la Sezione 12006(a) delLegge sulle cure del 21° secolomandato a livello nazionaleVerifica elettronica della visita (EVV)per tutti i servizi di assistenza sanitaria personale e domiciliare finanziati da Medicaid. Per statuto federale, un sistema EVV deve verificare elettronicamente sei elementi di dati fondamentali: il tipo di servizio svolto, l'individuo che riceve il servizio, la data del servizio, il luogo di erogazione del servizio, l'individuo che fornisce il servizio e l'ora di inizio e fine del servizio.
Verso la fine del 2026, gli standard di conformità si sono evoluti oltre i timestamp GPS di base degli smartphone. I malintenzionati spesso eludono i servizi standard di localizzazione mobile dei consumatori utilizzando finte app di spoofing per sviluppatori GPS, farm di emulatori e check-in proxy. Per ottenere una conformità a prova di bomba e proteggere miliardi di rimborsi annuali, vengono implementati sistemi sanitari aziendaligeofencing verificato crittograficamente, triangolazione cellulare multisegnale, attestazione vocale biometrica sul dispositivo, eregistrazione di controllo distribuita immutabile.
Questo trattato di ingegneria tecnica esamina lo stack architettonico completo necessario per costruire, scalare e mantenere l'infrastruttura EVV aziendale in grado di elaborare milioni di visite cliniche domiciliari simultanee senza attriti.
1. Il modello di minaccia: decostruire i moderni vettori di frode EVV
Per progettare una piattaforma EVV inattaccabile, gli architetti della sicurezza devono comprendere i metodi sofisticati utilizzati dai sindacati fraudolenti e dal personale disimpegnato per falsificare la telemetria delle visite cliniche.
| EVV ATTACK VECTORS & THREAT TAXONOMY |
|---|
| [Mock Location GPS Spoofing]: Android Developer Options / iOS location hooks |
| Injects artificial latitude/longitude coordinates |
| [Cellular Baseband Spoofing]: Software-Defined Radios (HackRF / LimeSDR) |
| Broadcasts fake Cell ID & MCC/MNC towers |
| [Caregiver Credential Sharing]: Caregiver A shares credentials with unvetted |
| family member or sub-contractor |
| [Emulated Android Runtimes]: Cloud emulator clusters (BlueStacks / Genymotion) |
| Automates hundreds of simultaneous fake visits |
| [Offline Replay Attacks]: Caches legitimate check-in payloads and replays |
| them with mutated timestamps when reconnected |
L'inadeguatezza delle API di localizzazione del sistema operativo standard
Basandosi esclusivamente sulle chiamate di localizzazione standard del sistema operativo mobile, come ad esempionavigator.geolocalizzazione.getCurrentPosition()o AndroidFusedLocationProviderClient– è del tutto insufficiente in ambienti di audit ad alto rischio. Una semplice applicazione da $ 2,99 scaricata dal Google Play Store può simulare le coordinate GPS a livello di kernel, segnalando che un operatore sanitario si trova nel soggiorno di un paziente quando in realtà si trova a trenta miglia di distanza.
2. Geofencing crittografico: attestazione di posizione multi-segnale
Per stabilire una prova matematicamente inconfutabile della presenza fisica, vengono implementate le moderne architetture EVVFusione di sensori multi-segnale e attestazione crittografica di posizione.
| MULTI-SIGNAL LOCATION FUSION ENGINE |
|---|
| [GNSS Satellite Telemetry]: Raw NMEA sentences (GPS, GLONASS, Galileo) |
| Carrier-to-noise ratio (C/N0), Doppler shift |
| [Cellular Baseband Telemetry]: Timing Advance (TA), Serving Cell ID, |
| Neighbor Cell Signal Strengths (RSRP / RSRQ) |
| [Wi-Fi BSSID Environment]: BSSID MAC addresses & RSSI signal attenuation |
| Matches local ambient residential RF signature |
| [Barometric Pressure Sensor]: Altitude micro-variations (differential hPa) |
| Verifies multi-story apartment floor elevation |
| [Cryptographic Attestation]: Google Play Integrity API / Apple App Attest |
| Hardware keystore signature binding all vectors |
La matematica della triangolazione multi-segnale
Invece di fidarsi di una singola coordinata GPS, il client mobile raccoglie firme ambientali grezze in radiofrequenza (RF):
- Anticipo della temporizzazione cellulare (TA): Le stazioni base cellulari misurano il ritardo di propagazione del segnale radio tra il dispositivo mobile e la torre cellulare in microsecondi:
d = (c × TA) / (2) Dove $c$ è la velocità della luce. Timing Advance stabilisce un anello geografico concentrico rigido da cui il dispositivo non può uscire fisicamente senza modificare il ritardo della stazione base.
- Impronta digitale BSSID Wi-Fi: Anche senza connettersi a una rete Wi-Fi domestica privata, il dispositivo esegue la scansione dei frame beacon $802.11$ dell'ambiente locale, raccogliendo un elenco di indirizzi MAC BSSID vicini e intensità del segnale (
RSSI_i). Poiché i router Wi-Fi residenziali sono fisicamente fissi, la probabilità di incontrare lo stesso identico gruppo di cinque firme BSSID in qualsiasi altro posto sulla Terra è infinitesimale (P < 10^{-12}). - Associazione crittografica dell'archivio chiavi hardware: il vettore di telemetria raccolto, insieme a un server nonce effimero e monouso ($N$), viene compresso in un payload binario e firmato utilizzando una chiave privata asimmetrica archiviata nell'hardware Secure Enclave o Trusted Execution Environment (TEE) dello smartphone. Il server verifica la firma rispetto alle API DeviceCheck di Apple o Google Play Integrity, garantendo che l'applicazione venga eseguita su hardware autentico, non rootato e privo di manomissioni.
3. Attestazione vocale biometrica: risolvere il dilemma della condivisione delle credenziali
Anche se un dispositivo EVV è fisicamente presente presso la residenza del paziente, i soli dati sulla posizione non possono verificare *chi* detiene il dispositivo. Negli scenari fraudolenti, gli operatori sanitari lasciano uno smartphone dedicato all'interno dell'abitazione del paziente mentre un individuo non controllato e senza credenziali fornisce assistenza non monitorata, oppure non viene fornita alcuna assistenza.
Per verificare l'identità dell'operatore sanitario e il consenso del paziente senza scansioni intrusive di riconoscimento facciale, i sistemi EVV aziendali si integranoAttestazione vocale biometrica sul dispositivo.
| BIOMETRIC VOICE ATTESTATION CHECK-IN |
|---|
| ON-DEVICE ACOUSTIC FEATURE EXTRACTION (EDGE NPU) |
| - Mel-Frequency Cepstral Coefficients (MFCC: 40 coefficients) |
| - Pitch Periodicity & Glottal Pulse Extraction |
| - Deep Speaker Embedding Extraction: ResNet-34 x-vector |
| LIVENESS & ANTI-SPOOFING VERIFICATION |
| - Phonetic Alignment: Matches spoken words to randomized text |
| - Replay Attack Detection: High-frequency DAC phase noise |
| - Synthetic Speech Detection: Analyzes phase spectral slope |
| BIOMETRIC MATCHER: PROBABILISTIC LOG-LIKELIHOOD RATIO |
| Compare live x-vector with enrolled caregiver voice profile |
| Threshold: Equal Error Rate (EER) < 0.1% |
La matematica della verifica degli oratori
Durante l'onboarding iniziale, l'assistente registra il proprio profilo vocale biometrico, generando un modello di miscela gaussiana compatto a 512 dimensioni/modello di sfondo universale (GMM-UBM) o un vettore x della rete neurale profonda.
Durante il check-in e il check-out della visita, l'app richiede all'assistente di pronunciare una frase dinamica e casuale. Il sistema calcola ilRapporto di verosimiglianza (LLR):
Lambda(Y) = ln frac{p(Y | H_{badante})}{p(Y | H_{impostore})} Dove:
Yrappresenta i vettori delle caratteristiche acustiche dell'audio dal vivo.H_{badante}denota l'ipotesi statistica che il discorso sia stato prodotto dal medico arruolato.H_{impostore}denota il modello impostore di sfondo.
SeLambda(Y)supera una soglia di decisione calibrata ($\theta$), il check-in viene approvato crittograficamente. L'intera verifica viene eseguita localmente inmeno di 400 millisecondi sul motore neurale del dispositivo, garantendo la trasmissione zero di audio vocale grezzo sulla rete, soddisfacendo pienamente gli standard di privacy biometrica HIPAA.
4. Resilienza offline: sincronizzazione crittografica a connettività zero
Una modalità di fallimento critica dei sistemi EVV legacy è l’interruzione della connettività rurale. I pazienti Medicaid ad alto bisogno risiedono spesso in “zone morte” montuose, rurali o urbane sottoservite dove i dati cellulari (5G/LTE) sono del tutto non disponibili. Se un sistema EVV richiede una connessione Internet attiva per timbrare, agli operatori sanitari viene impedito di iniziare le cure, con conseguenti trattamenti mancati o override manuali della carta che annullano la conformità automatizzata.
Le piattaforme EVV aziendali risolvono questo problema tramite unProtocollo di registro crittografico offline:
| OFFLINE CRYPTOGRAPHIC PROTOCOL STACK | ||||||
|---|---|---|---|---|---|---|
| [Local Secure SQLite]: Encrypted via SQLCipher (256-bit AES-GCM) | ||||||
| Stores offline care plans, tasks, and visit records | ||||||
| [Hardware Clock Drift]: TrueTime monotonic hardware clock counter | ||||||
| Rejects local device clock manipulation by user | ||||||
| [Hash-Chained Records]: Every offline event is hashed into a Merkle DAG: | ||||||
| H_n = SHA-256(H_{n-1} | Timestamp | GPS | VoiceID) | |||
| [Event Reconnection]: Upon detecting cellular/Wi-Fi signal: | ||||||
| Atomic batch upload of cryptographic hash chain | ||||||
| Server validates chronological signature continuity |
Sconfiggere la manomissione dell'orologio tramite orologi hardware monotonici
Quando sono offline, gli utenti potrebbero tentare di falsificare gli orari di inizio delle visite regolando manualmente le impostazioni dell'orologio di sistema del proprio smartphone (Impostazioni -> Data e ora).
Per evitare ciò, il client EVV ignora l'orologio a muro del sistema modificabile. Invece, legge il file interno del sistema operativocontatore di avvio monotono (SystemClock.elapsedRealtimeNanos()su Android omach_continuous_time()su iOS): un timer hardware che aumenta continuamente dall'avvio del dispositivo e non può essere modificato dalle impostazioni dell'utente. Quando il dispositivo si riconnette, il server riconcilia il delta monotonico trascorso con i server NTP (Network Time Protocol) autorevoli, convalidando la durata effettiva della visita trascorsa fino al millisecondo.
5. Architettura EVV completa e matrice di rilevamento delle frodi
La tabella seguente mette a confronto il tradizionale tracciamento EVV di base con l'architettura crittografica aziendale implementata dall'app Santé di EA Horizon:
| Security Dimension | Basic Legacy EVV (First-Gen) | Intermediate App Tracking | EA Horizon Enterprise EVV Platform |
|---|---|---|---|
| Location Verification | Single GPS lat/long fix | GPS + Basic cellular tower | Multi-Signal Fusion (GPS, Cell TA, Wi-Fi BSSID, Barometer) |
| Mock GPS Defense | Easily fooled by fake GPS apps | Basic Android mock flag check | Hardware Keystore Attestation (Play Integrity / App Attest) |
| Caregiver Identity Proof | Static 4-digit PIN password | SMS 2-factor code | On-Device Biometric Voice Attestation (EER < 0.1%) |
| Patient Verification | Signature on glass (easy to forge) | Voice recording uploaded to cloud | Dual-Party Voice Challenge & Near-Field NFC Token |
| Offline Performance | App crashes or locks user out | Unencrypted local caching | SQLCipher Ledger + Monotonic Hardware Clock Drift Guard |
| Claim Scrubbing Engine | Batch manual billing review | Static rules engine | Real-Time Automated Pre-Claim FHIR Claim Scrubbing |
| Audit Defense & Appeals | Vulnerable to clawbacks | Moderate documentation | Cryptographic Merkle Tree Audit Bundle (100% Audit Win Rate) |
6. Case study aziendale: gestione di 18.000 visite a domicilio giornaliere per una MCO in tutto lo stato
Per valutare la resilienza operativa dell'EVV crittografico su larga scala, EA Horizon ha implementato la sua piattaforma in una grande Managed Care Organization (MCO) che gestisce servizi di assistenza domiciliare per 28.000 Medicaid e beneficiari a doppia idoneità in 42 contee.
| STATEWIDE MANAGED CARE HOME CARE NETWORK (MCO) |
|---|
| - 28,000 Enrolled Beneficiaries across 42 Counties |
| - 120 Contracted Provider Agencies |
| - 18,000 Average Daily Clinical & Personal Care Visits |
| 12-MONTH MEASURABLE OPERATIONAL & AUDIT OUTCOMES |
| - Clean Claim Acceptance: Rebounded from 85.8% to 99.4% |
| - Recaptured Revenue: $4.2 Million in Prevented Clawbacks |
| - Manual Audit Labor: Reduced by 82% (18 FTEs Reallocated) |
| - Zero Medicaid Inspector General Overpayment Penalties |
Colli di bottiglia pre-distribuzione
- Gravi reclami negati: L'aggregatore statale Medicaid ha rifiutato il 14,2% delle richieste presentate a causa di coordinate di posizione mancanti, timestamp imprecisi e discrepanze nella scheda attività manuale.
- Frode e spoofing diffusi: un audit forense interno ha scoperto oltre 350 casi in cui gli operatori sanitari hanno utilizzato applicazioni GPS fittizie per timbrare mentre si trovavano fisicamente presso stabilimenti commerciali esterni.
- Spese amministrative: La MCO impiegava 22 specialisti di conformità a tempo pieno il cui unico compito era rivedere manualmente le richieste respinte, contattare i supervisori dell'agenzia e redigere lettere di ricorso.
Trasformazione post-distribuzione a 12 mesi
- Eliminazione del mock spoofing: L'attestazione del keystore hardware e l'impronta digitale RF multi-segnale hanno rilevato e bloccato il 100% dei tentativi di iniezioni GPS fittizie.
- Il tasso di richieste di risarcimento pulite ha superato il 99%: La riconciliazione automatizzata pre-fatturazione ha risolto le discrepanze di pianificazione prima dell'invio al centro di compensazione, elevando l'accettazione delle richieste di primo passaggio a99.4%.
- Rimborso finanziario: Eliminata la MCO$$4,2 milioni$in perdite di fatturazione e potenziali recuperi da parte dell’ispettore generale di Medicaid, riallocando 18 membri del personale amministrativo al coordinamento clinico proattivo dei pazienti.
7. Generazione automatizzata di reclami e integrazione finanziaria FHIR
Un evento EVV non dovrebbe terminare al momento della registrazione della conformità; è l’innesco transazionale fondamentale per la gestione del ciclo delle entrate.
Le moderne piattaforme EVV trasformano automaticamente gli eventi di visita verificati in standardTransazioni di reclamo professionali HIPAA ASC X12 837PeFHIR R5 "Rivendica" risorse:
{
  "resourceType": "Claim",
  "id": "claim-evv-visit-98214",
  "status": "active",
  "type": {
    "coding": [{ "system": "http://terminology.hl7.org/CodeSystem/claim-type", "code": "professional" }]
  },
  "use": "claim",
  "patient": { "reference": "Patient/medicaid-pt-8821" },
  "provider": { "reference": "Practitioner/aide-4491" },
  "item": [
    {
      "sequence": 1,
      "productOrService": {
        "coding": [{ "system": "http://www.ama-assn.org/go/cpt", "code": "T1019", "display": "Personal care services, per 15 min" }]
      },
      "servicedPeriod": {
        "start": "2026-10-07T09:02:14-04:00",
        "end": "2026-10-07T12:02:45-04:00"
      },
      "quantity": { "value": 12.0, "unit": "units" },
      "net": { "value": 180.00, "currency": "USD" }
    }
  ],
  "supportingInfo": [
    {
      "sequence": 1,
      "category": { "coding": [{ "system": "http://eahorizon.com/fhir/cs/audit", "code": "cryptographic-evv-attestation" }] },
      "valueString": "urn:sha256:7a9f8b41c0e29b47e5fa2914db9c6d12384a56c"
    }
  ]
}
Associando l'hash crittografico della visita verificata (urna:sha256:...) direttamente nel payload delle richieste, i pagatori possono giudicare istantaneamente le richieste senza richiedere revisioni manuali delle carte.
8. Guida all'implementazione strategica per i dirigenti del settore sanitario domiciliare
Per i leader del settore sanitario aziendale che intendono modernizzare la propria infrastruttura EVV e la forza lavoro a domicilio nel 2026, EA Horizon delinea cinque direttive strategiche:
- Mandato di attestazione basata su hardware: Richiede alle applicazioni mobili di implementare Google Play Integrity e Apple App Attest per eliminare definitivamente l'emulatore e gli exploit GPS simulati.
- Distribuisci la fusione di sensori multi-segnale: Non dipendere dalle correzioni GPS a punto singolo. Combina Timing Advance cellulare, clustering BSSID Wi-Fi ambientale e controlli dell'altitudine barometrica.
- Adottare la biometria Edge: Sostituisci i PIN non sicuri e le firme touchscreen contraffatte con un'attestazione vocale acustica sul dispositivo che verifica l'identità dell'operatore sanitario senza violare la privacy del paziente.
- Ingegnere per una resilienza offline al 100%.: Garantire che i database mobili utilizzino la crittografia SQLCipher, l'accodamento delle transazioni locali e la compensazione monotona della deriva dell'orologio per sopravvivere all'abbandono dei cellulari rurali.
- Automatizza la sentenza pre-reclamo: collega i completamenti verificati delle visite EVV direttamente ai canali di fatturazione del centro di compensazione tramite API atomiche FHIR R5, eliminando interventi manuali di fatturazione e accelerando il flusso di cassa.
Attraverso l’integrazione disciplinata della sicurezza crittografica, della fusione dei sensori mobili e dell’automazione del ciclo delle entrate in tempo reale, le moderne piattaforme EVV salvaguardano i fondi sanitari pubblici garantendo al contempo ai pazienti vulnerabili le cure compassionevoli e verificabili che meritano.